



Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новое семейство программ-вымогателей для Android распространяется с помощью SMS-сообщений, в которых содержится вредоносная ссылка. Вредонос атакует Android 5.1 и более поздние версии мобильной операционной системы от Google.

О новой киберугрозе сообщила команда исследователей антивирусной компании ESET. Вымогатель детектируется компанией как Android/Filecoder.C (FileCoder).

«Из-за ошибок, допущенных злоумышленниками при организации кампании и в процессе шифрования, этот вымогатель не настолько опасен. После отправки SMS-сообщения вредонос шифрует большинство файлов на устройстве и требует выкуп в биткоинах за возврат файлов в прежнее состояние», — пишут эксперты ESET.

«Благодаря уязвимости в процессе шифрования пользователи могут расшифровать файлы без помощи киберпреступников».

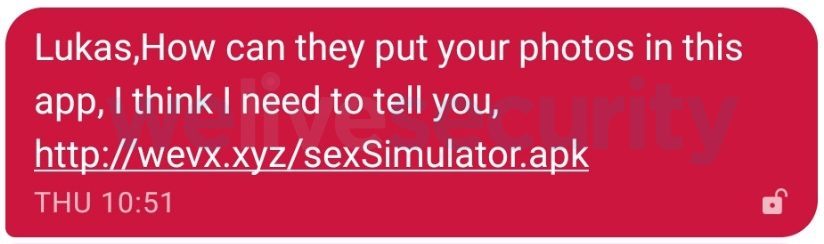
Сами вредоносные сообщения выглядят банально, это стандартная уловка в духе «посмотри, твои фото выложили».

Попав в систему, FileCoder запрашивает следующие разрешения:

  • android.permission.SET_WALLPAPER
  • android.permission.WRITE_EXTERNAL_STORAGE
  • android.permission.READ_EXTERNAL_STORAGE
  • android.permission.READ_CONTACTS
  • android.permission.RECEIVE_BOOT_COMPLETED
  • android.permission.SEND_SMS
  • android.permission.INTERNET

Разработчики шифровальщика допустили одну ошибку — жестко закодировали значение, используемое для шифрования закрытого ключа. Поэтому пользователи могут расшифровать файлы сами или обратиться к антивирусным специалистам, потребуется только UserID и APK-файл вымогателя.

Лукас Стефанко из ESET опубликовал подробный анализ FileCoder.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru