



Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

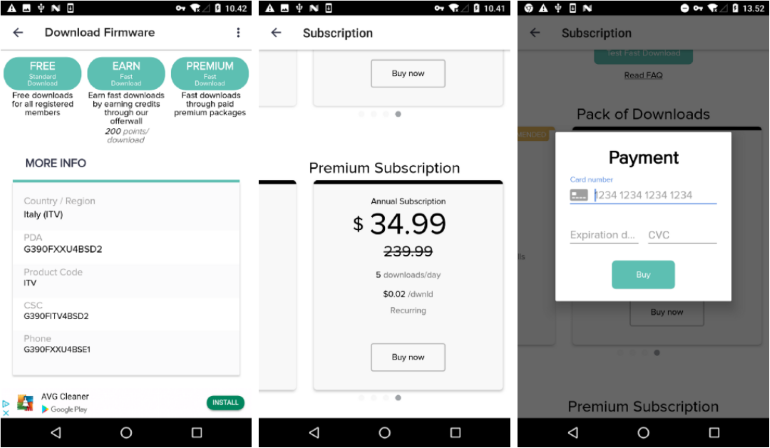
Более 10 миллионов пользователей Android столкнулись с фейковым приложением, якобы разработанным для поддержания прошивки Samsung в актуальном состоянии. «Updates for Samsung» — так называется мошенническая программа — вместо заявленных возможностей перенаправляла пользователей на рекламный ресурс.

Программу обнаружил Алексей Купринс из CSIS Security Group. Эксперт опубликовал отчет, в котором рассматривается поведение «Updates for Samsung».

«Я связался с представителями официального магазина Google Play Store [именно через него распространялась программа — прим. ред.] и попросил их удалить нежелательное приложение. Самих пользователей сложно винить в том, что их удалось обмануть — вполне нормально зайти в официальный магазин, чтобы скачать приложение для обновления прошивки», — комментирует Купринс.

«Вендоры в последнее время снабжают свои устройства просто диким количеством приложений, что легко может ввести любого в заблуждение».

Приложение «Updates for Samsung» использует в своих целях давнюю проблему Samsung, которая затрудняет обновление прошивки и ОС для пользователей смартфонов этой компании.

«Обычный пользователь может легко запутаться в процессе обновления операционной системы, что может побудить его зайти в Google Play Store в поиске апдейтов», — подытоживает Купринс.

Само приложение «Updates for Samsung» не является вредоносным, оно больше похоже на нежелательную мошенническую программу. Программа не имеет никакого отношения к компании Samsung.

Скачавший фейковое приложение пользователь, как правило, попадает на сайт updato[.]com, который полностью усеян рекламой разного характера. На этом ресурсе пользователя пытаются убедить оформить премиум-услугу за $34,99.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru