



ФСБ предлагает подключать к ГосСОПКА любые организации, не только КИИ

ФСБ предлагает подключать к ГосСОПКА любые организации, не только КИИ

ФСБ предлагает подключать к ГосСОПКА любые организации, не только КИИ

Федеральная служба безопасности России планирует обязать подключаться к системе ГосСОПКА не только объекты КИИ. Такой информацией поделились представители спецслужбы с участниками конференции SOC Forum.

Об этом заявил Игорь Качалин, заместитель начальника Центра защиты информации и специальной связи ФСБ.

Известно, что в настоящее время ответственность возлагается только в случае ущерба, инцидента на объектах КИИ.

Задача — требовать ото всех обязательного подключения к ГосСОПКА, не только от КИИ.

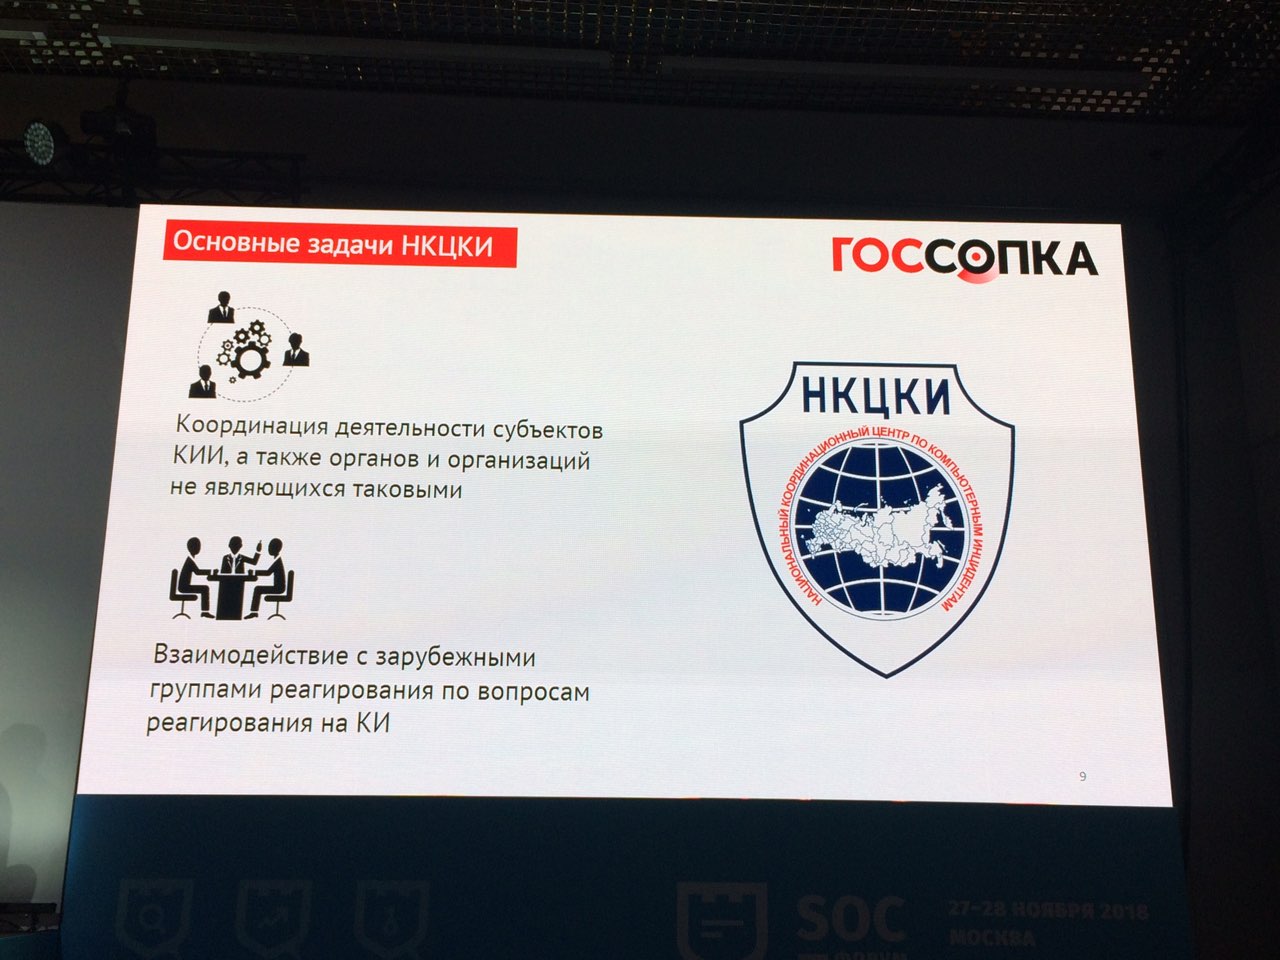
В качестве основных задач НКЦКИ были обозначены:

  • Координация деятельности субъектов КИИ, а также органов и организаций не являющихся таковыми.
  • Взаимодействие с зарубежными группами реагирования по вопросам реагирования на КИ.

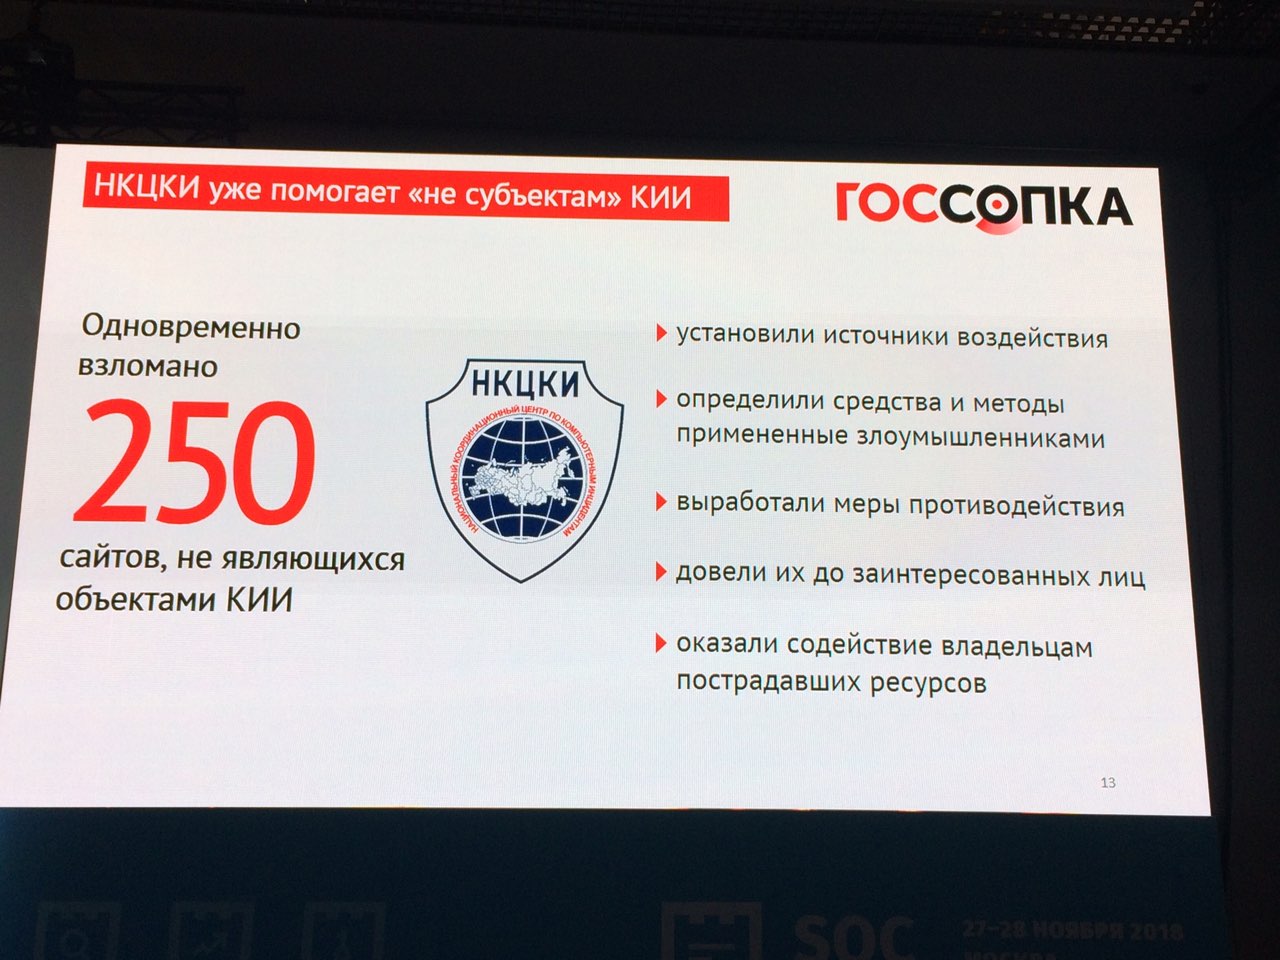
Также была представлена небольшая статистика помощи НКЦКИ «не субъектам» КИИ. Было одновременно взломано 250 сайтов, не являющихся объектами КИИ. В НКЦКИ установили источники воздействия, определили средства и методы, примененные злоумышленниками.

Были также выработаны меры противодействия и доведены до заинтересованных лиц. Помимо этого, центр оказал содействие владельцам пострадавших ресурсов.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru