



Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

Очередная вирусная пугалка для пользователей WhatsApp оказалась фейковой

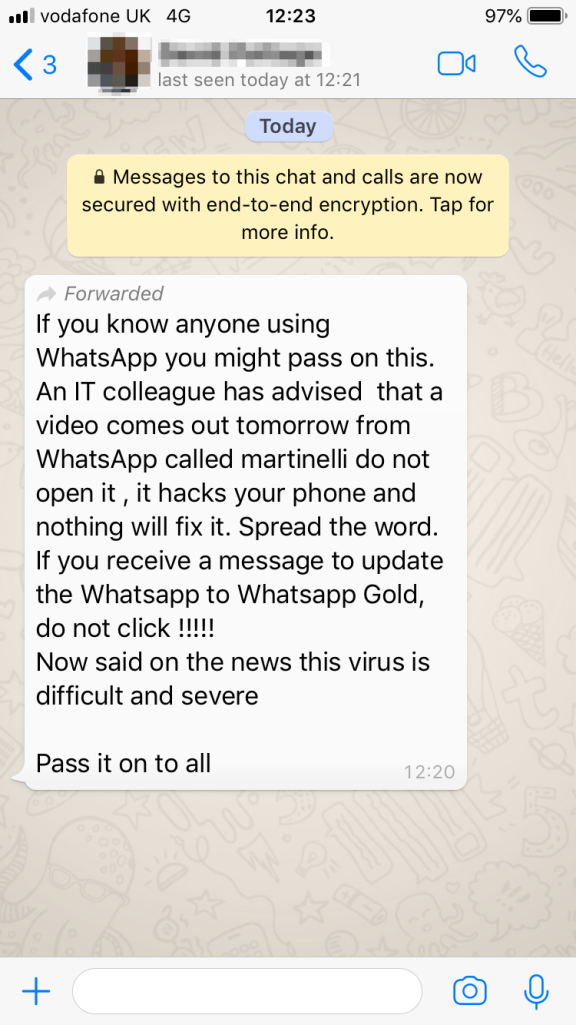
Очередная пугалка для пользователей WhatsApp оказалась фейком. На днях некоторым пользователям приходили сообщения, предупреждающие о некоем видео под названием «martinelli», которое взламывает устройства так, что их потом нельзя уже вернуть в нормальное состояние.

Однако эксперты компании Sophos развенчали этот миф, предупредив пользователей, чтобы они не придавали значения этим вводящим в заблуждение сообщениям.

Пользователи получали сообщение следующего содержания:


«Если ты знаешь того, кто использует WhatsApp, можешь отправить ему это. IT-коллега предупредил о видео, которое должно выйти завтра, оно называется martinelli — не открывай его. Оно взломает твой телефон, и ничего ему не поможет. Распространи эту информацию. Если увидишь предложение обновить Whatsapp до Whatsapp Gold, не нажимай на него!!! В новостях говорят, что это очень серьезный и сложный вирус. Передай это всем контактам».

Команда Sophos пишет, что это сообщение правдиво лишь отчасти. Например:

  1. Ложь — видео «martinelli», содержащее вредоносную программу.
  2. Реальная угроза — премиальный сервис WhatsApp Gold, якобы предлагаемый мессенджером. На самом деле таковым не является.

В сентябре мы писали, что некий контакт WhatsApp под именем «Olivia» отправляет сообщения детям, представляясь другом, у которого теперь новый номер телефона. Однако после непродолжительного диалога контакт начинает присылать ссылки на порносайты.

А в июле пользователям WhatsApp угрожал страшный контакт Momo. В качестве аватара данный абонент использовал знаменитую скульптуру молодой женщины с длинными черными волосами, большими глазами, неестественной улыбкой и лапами птицы вместо ног.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru