



Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

ESET открыла новый Android-троян HeroRat, который управляет зараженными устройствами и крадет данные с помощью бота в Telegram.

HeroRat – RAT-троян (Remote Administration Tool) для удаленного управления скомпрометированными устройствами. Авторы предлагают его в аренду по модели Malware-as-a-Service (вредонос в качестве услуги). Доступны три комплектации (бронзовая, серебряная и золотая), которые различаются набором функций и ценой – 25, 50 и 100 долларов соответственно. Исходный код вредоносной программы продается за 650 долларов. Предусмотрен видеоканал техподдержки.

HeroRat ищет жертв через неофициальные магазины Android-приложений, социальные сети и мессенджеры. Атакующие маскируют троян под приложения, обещающие биткоины в подарок, бесплатный мобильный интернет или накрутку подписчиков в соцсетях. В Google Play данной угрозы не обнаружено. Большинство заражений зафиксировано в Иране.

Когда пользователь установит и запустит вредоносное приложение, на экране появится всплывающее окно. В нем сообщается, что программа не может работать на устройстве и будет удалена. В ESET наблюдали образцы с сообщениями на английском и персидском языках (в зависимости от языковых настроек). После «удаления» иконка приложения исчезнет, а троян продолжит работу скрытно от пользователя.

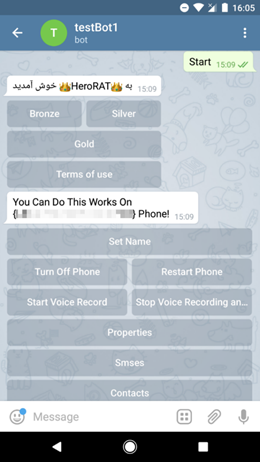
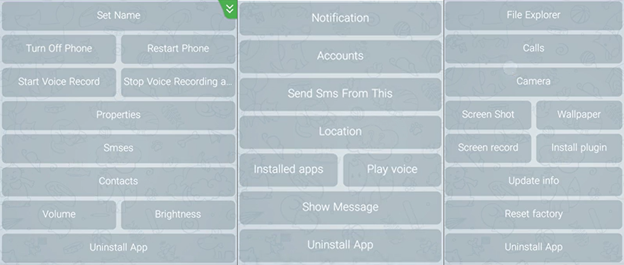
Операторы HeroRat управляют зараженными устройствами через Telegram с помощью бота. Троян позволяет перехватывать и отправлять сообщения, красть контакты, совершать вызовы, записывать аудио, делать скриншоты, определять местоположение устройства и менять настройки. Для управления функциями предусмотрены интерактивные кнопки в интерфейсе Telegram-бота – пользователь получает набор инструментов в соответствии с выбранной комплектацией.

Передача команд и кража данных с зараженных устройств реализована в рамках протокола Telegram – эта мера позволяет противодействовать обнаружению трояна.

Антивирусные продукты ESET детектируют угрозу как Android/Spy.Agent.AMS и Android/Agent.AQO.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru