



Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

ESET открыла новый Android-троян HeroRat, который управляет зараженными устройствами и крадет данные с помощью бота в Telegram.

HeroRat – RAT-троян (Remote Administration Tool) для удаленного управления скомпрометированными устройствами. Авторы предлагают его в аренду по модели Malware-as-a-Service (вредонос в качестве услуги). Доступны три комплектации (бронзовая, серебряная и золотая), которые различаются набором функций и ценой – 25, 50 и 100 долларов соответственно. Исходный код вредоносной программы продается за 650 долларов. Предусмотрен видеоканал техподдержки.

HeroRat ищет жертв через неофициальные магазины Android-приложений, социальные сети и мессенджеры. Атакующие маскируют троян под приложения, обещающие биткоины в подарок, бесплатный мобильный интернет или накрутку подписчиков в соцсетях. В Google Play данной угрозы не обнаружено. Большинство заражений зафиксировано в Иране.

Когда пользователь установит и запустит вредоносное приложение, на экране появится всплывающее окно. В нем сообщается, что программа не может работать на устройстве и будет удалена. В ESET наблюдали образцы с сообщениями на английском и персидском языках (в зависимости от языковых настроек). После «удаления» иконка приложения исчезнет, а троян продолжит работу скрытно от пользователя.

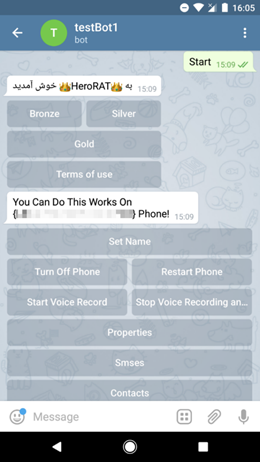
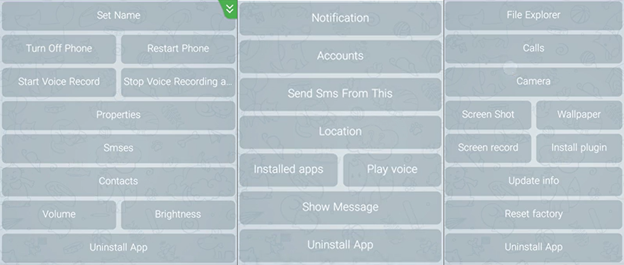
Операторы HeroRat управляют зараженными устройствами через Telegram с помощью бота. Троян позволяет перехватывать и отправлять сообщения, красть контакты, совершать вызовы, записывать аудио, делать скриншоты, определять местоположение устройства и менять настройки. Для управления функциями предусмотрены интерактивные кнопки в интерфейсе Telegram-бота – пользователь получает набор инструментов в соответствии с выбранной комплектацией.

Передача команд и кража данных с зараженных устройств реализована в рамках протокола Telegram – эта мера позволяет противодействовать обнаружению трояна.

Антивирусные продукты ESET детектируют угрозу как Android/Spy.Agent.AMS и Android/Agent.AQO.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru