



Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

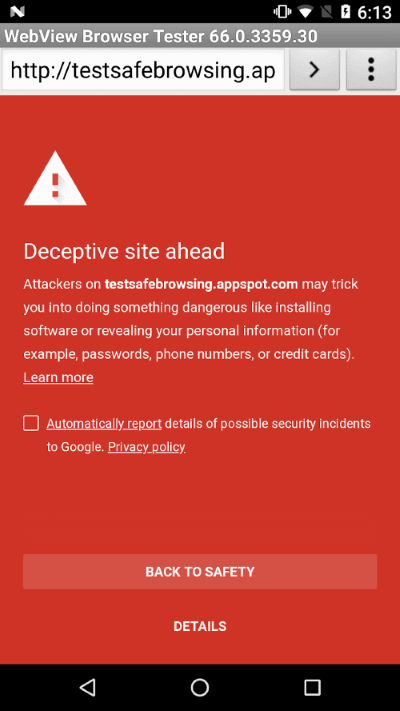
Google объявила о готовности активировать функцию Safe Browsing по умолчанию для компонента Android WebView, позволяющего встраивать веб-страницы для быстрого просмотра ссылок внутри приложений (некая урезанная версия браузера).

API Safe Browsing представляет собой некий черный список вредоносных ссылок, с помощью которых распространяются злонамеренные программы, а также фишинговых ссылок, которые пытаются заманить пользователей на поддельные сайты.

Напомним, что Google запустила Safe Browsing более десяти лет назад, интегрировав эту функцию в свой браузер Chrome.

Android использует WebView для рендеринга веб-страниц внутри сторонних приложений. Такие приложения, как Facebook, Twitter, Signal, VK и Telegram активно используют WebView для открытия ссылок и просмотра контента.

Однако на протяжении многих лет у экспертов вызывала вопросы безопасность компонента WebView, они считают, что он не настолько защищен, как Google Chrome, Firefox или другие мобильные браузеры.

В прошлом году Google добавила поддержку Safe Browsing в WebView, это было реализовано в Android Oreo (8.0). Однако по умолчанию она была отключена, разработчикам приходилось включать ее в каждом приложении, где они использовали компонент WebView.

Теперь же корпорация объявила, что с выпуском WebView 66 Safe Browsing будет включена по умолчанию во всех поддерживающих компонент приложениях.

«Разработчики приложений для Android, использующие WebView, больше не должны вносить какие-либо изменения для активации этой функции безопасности», — пишет ответственный за разработку программ Google Нейт Фишер.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru