


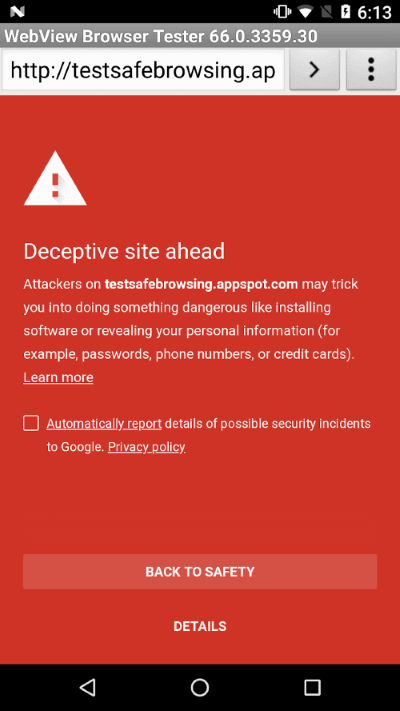

Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

Google объявила о готовности активировать функцию Safe Browsing по умолчанию для компонента Android WebView, позволяющего встраивать веб-страницы для быстрого просмотра ссылок внутри приложений (некая урезанная версия браузера).

API Safe Browsing представляет собой некий черный список вредоносных ссылок, с помощью которых распространяются злонамеренные программы, а также фишинговых ссылок, которые пытаются заманить пользователей на поддельные сайты.

Напомним, что Google запустила Safe Browsing более десяти лет назад, интегрировав эту функцию в свой браузер Chrome.

Android использует WebView для рендеринга веб-страниц внутри сторонних приложений. Такие приложения, как Facebook, Twitter, Signal, VK и Telegram активно используют WebView для открытия ссылок и просмотра контента.

Однако на протяжении многих лет у экспертов вызывала вопросы безопасность компонента WebView, они считают, что он не настолько защищен, как Google Chrome, Firefox или другие мобильные браузеры.

В прошлом году Google добавила поддержку Safe Browsing в WebView, это было реализовано в Android Oreo (8.0). Однако по умолчанию она была отключена, разработчикам приходилось включать ее в каждом приложении, где они использовали компонент WebView.

Теперь же корпорация объявила, что с выпуском WebView 66 Safe Browsing будет включена по умолчанию во всех поддерживающих компонент приложениях.

«Разработчики приложений для Android, использующие WebView, больше не должны вносить какие-либо изменения для активации этой функции безопасности», — пишет ответственный за разработку программ Google Нейт Фишер.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru