



Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

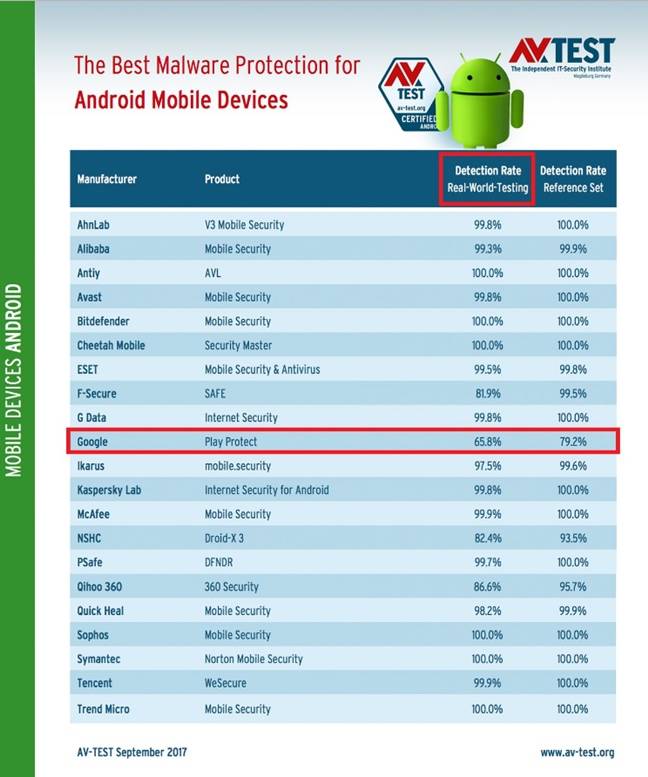
В прошлом месяце немецкая лаборатория тестирования программного обеспечения AV-Test подвергла испытанию 20 антивирусных систем для Android. Результаты оказались не очень положительными для Google.

Систему Play Protect, которая, как предполагается, блокирует запуск вредоносных приложений на вашем мобильном устройстве, обошел в результатах каждый антивирус стороннего производителя.

В процессе тестирования шесть из 20 антивирусных программ смогли успешно детектировать каждое вредоносное приложение, предотвратив их запуск. Еще восьми программам удалось детектировать 99 %. Слабейший же результат показала система Google Play Protect, ей удалось обнаружить 65,8 % угроз.

Вторая часть тестирования подразумевала проверку антивирусных систем более старыми вредоносными программами. Около 13 из 20 сторонних антивирусных продуктов детектировали 100 %, остальные сторонние решения отличились детектом в размере 93 %. Play Protect и на этот раз оказался в хвосте – всего 79,2 %.

Напомним, что система Google Play Protect была запущена этим летом. Это первый раз, когда AV-Test удалось протестировать систему, сравнивая ее со сторонними решениями. Возможно, в настоящее время Play Protect находится в стадии дообработки, как было, например, с Windows Defender, который подвергся серьезной критике в 2006 году, когда был выпущен.

Google пока не прокомментировала результаты теста.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru