



Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

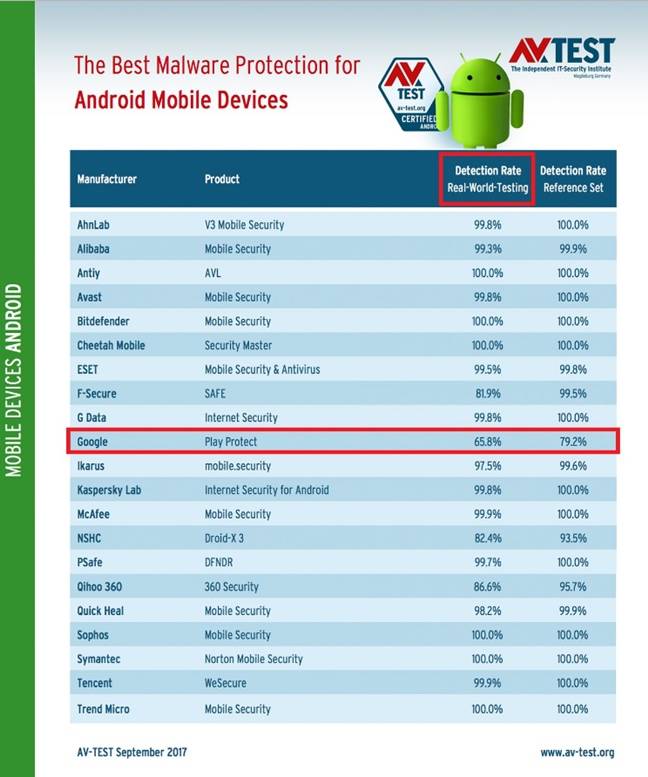
В прошлом месяце немецкая лаборатория тестирования программного обеспечения AV-Test подвергла испытанию 20 антивирусных систем для Android. Результаты оказались не очень положительными для Google.

Систему Play Protect, которая, как предполагается, блокирует запуск вредоносных приложений на вашем мобильном устройстве, обошел в результатах каждый антивирус стороннего производителя.

В процессе тестирования шесть из 20 антивирусных программ смогли успешно детектировать каждое вредоносное приложение, предотвратив их запуск. Еще восьми программам удалось детектировать 99 %. Слабейший же результат показала система Google Play Protect, ей удалось обнаружить 65,8 % угроз.

Вторая часть тестирования подразумевала проверку антивирусных систем более старыми вредоносными программами. Около 13 из 20 сторонних антивирусных продуктов детектировали 100 %, остальные сторонние решения отличились детектом в размере 93 %. Play Protect и на этот раз оказался в хвосте – всего 79,2 %.

Напомним, что система Google Play Protect была запущена этим летом. Это первый раз, когда AV-Test удалось протестировать систему, сравнивая ее со сторонними решениями. Возможно, в настоящее время Play Protect находится в стадии дообработки, как было, например, с Windows Defender, который подвергся серьезной критике в 2006 году, когда был выпущен.

Google пока не прокомментировала результаты теста.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru