



Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

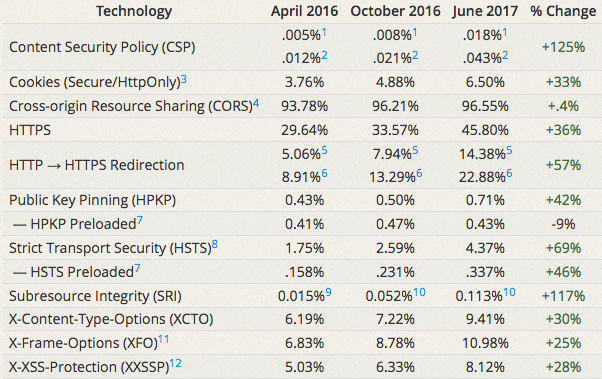
Анализ, проведенный с использованием инструмента Observatory от Mozilla, показал, что веб-сайты все чаще используют современные технологии безопасности.

Observatory - бесплатный инструмент с открытым исходным кодом, разработанный инженером Mozilla, Эйприл Кинг (April King), был анонсирован в августе 2016 года. Его задача заключается в том, чтобы позволить разработчикам и администраторам сайтов понять, используют ли они все имеющиеся технологии безопасности в полном объеме.

Observatory учитывает использование таких технологий, как Content Security Policy (CSP, политика защиты контента), Contribute.json, cookies, cross-origin resource sharing (CORS, совместное использование ресурсов между разными источниками), HTTP Public Key Pinning (HPKP), HTTP Strict Transport Security (HSTS) и HTTP-заголовки для предупреждения уязвимостей.

Когда инструмент был впервые использован, Кинг отметила, что уровень использования современных защитных технологий безопасности очень низок. Несколько месяцев спустя Observatory показал некоторые улучшения в этом плане, а самые последние данные показывают уже серьезную тенденцию к росту в применении этих технологий.

Например, с 1 апреля 2016 года число веб-сайтов, использующих CSP увеличилось на 125 процентов. Количество сайтов, использующих HTTPS, увеличилось на 36 процентов.

Кинг отметила, что рост числа сайтов, использующих CSP удивляет, так как эту технологию не так-то просто реализовать.

Также по словам Кинг, Observatory использовали более 50 000 веб-сайтов, из которых более 27 000 улучшили свою безопасность.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru