



Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

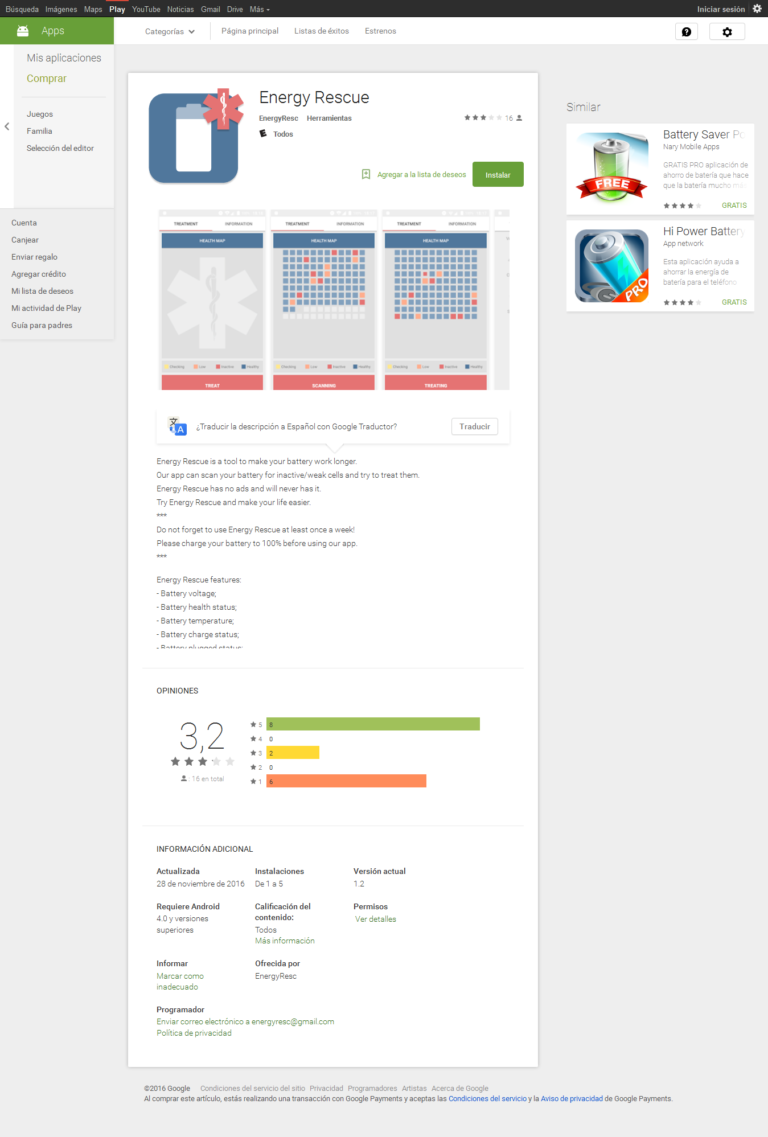
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.

Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.

Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.


Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе, пишет xakep.ru.

Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru