



Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

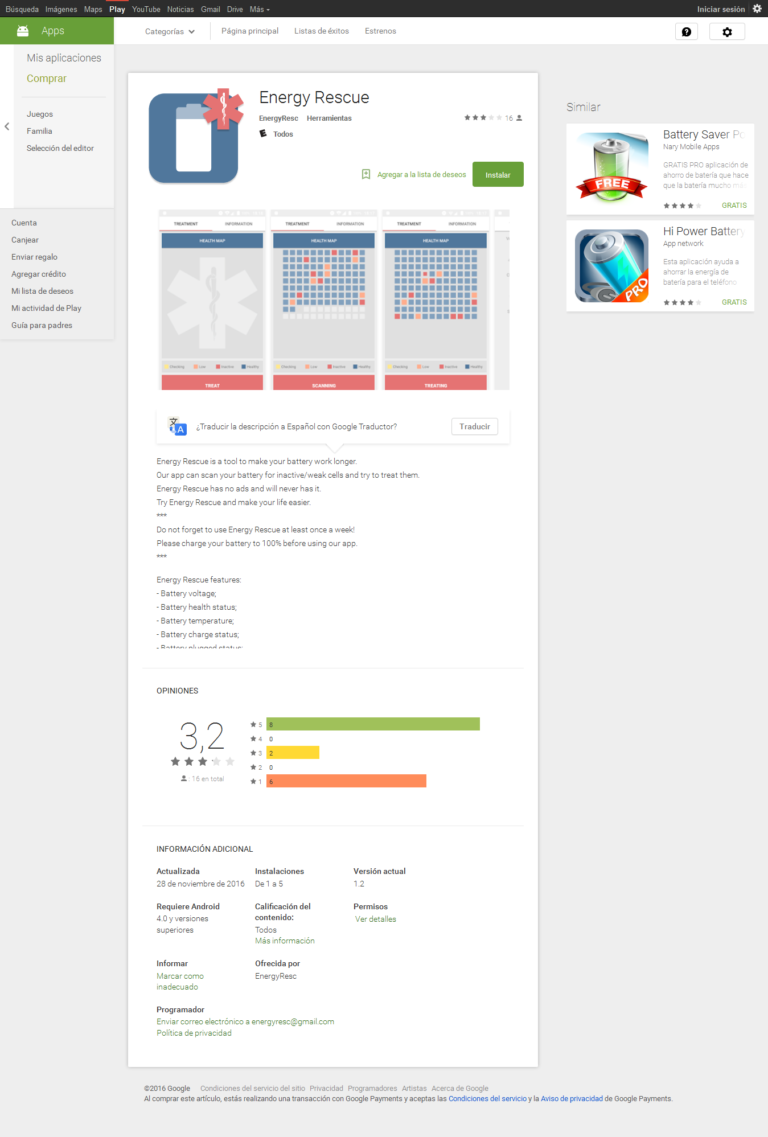
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.

Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.

Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.


Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе, пишет xakep.ru.

Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.

Подпишитесь на новости

Мосбиржа поручила ИИ отбирать акции по отчётности, котировкам и новостям

Московская биржа 19 ноября начала рассчитывать и публиковать индекс МосБиржи, Финуслуг Искусственного интеллекта под кодом AIMOEX. Акции для него отбирает мультиагентная ИИ-система, оценивающая их потенциальную доходность.

О запуске сообщается на сайте Московской биржи. В индекс включают 20 акций из состава индекса широкого рынка MOEXBMI, объединяющего 100 бумаг.

Вес отдельного инструмента ограничен 8%. Состав AIMOEX будут пересматривать ежемесячно. Для отбора система анализирует финансовые показатели компаний, динамику котировок и новости.

Учитываются прибыльность, темпы роста бизнеса, долговая нагрузка, дивиденды, выраженность ценового тренда, значимость и давность событий.

На основе этих данных ИИ рассчитывает AI Score, модельную оценку привлекательности каждой акции. В индекс попадают 20 бумаг с наиболее высокими оценками.

Биржа публикует два варианта индикатора. Ценовой индекс пересчитывается каждые 15 секунд во время основной и дополнительных торговых сессий. Индекс полной доходности привоится раз в день по итогам основной сессии.

По словам председателя правления Мосбиржи Виктора Жидкова, новый индикатор позволит сравнить традиционный отбор бумаг по капитализации в свободном обращении с многофакторной оценкой ИИ.

RSS: Новости на портале Anti-Malware.ru