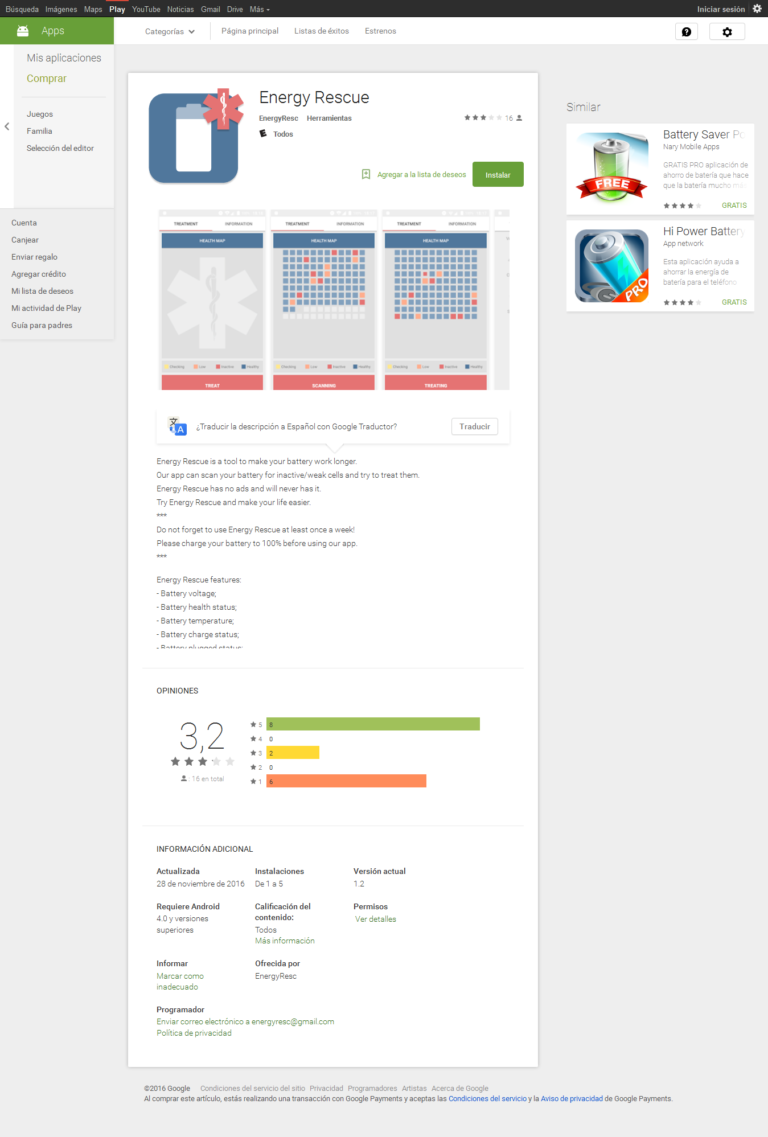
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.
Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.
Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.
Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе,
Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.
В «Яндекс Погоде» появились городские чаты «Стены добра» с ИИ-модерацией. Они доступны более чем в 20 российских городах, включая Москву, Санкт-Петербург, Казань, Екатеринбург, Новосибирск и Нижний Новгород.
О запуске сообщает iXBT со ссылкой на Яндекс. Пользователи могут публиковать фотографии, рассказывать о событиях дня, обсуждать погоду и общаться с другими жителями.
Для ответов предусмотрены комментарии и стикеры. Алгоритмы на основе ИИ выявляют оскорбления, троллинг и сообщения, провоцирующие конфликты.
При этом жалобы на дождь, мороз и другие погодные явления разрешены.
В чатах также проходят еженедельные голосования на повседневные темы. Популярные сообщения и стикеры появляются на главной странице сервиса, а итоги голосований и доступные города отображаются на карте настроений.
Читать публикации можно и в других городах. Для размещения сообщений на своей «Стене добра» потребуется предоставить доступ к геолокации. Открыть чат можно через блок популярных сообщений на сайте или в приложении «Яндекс Погоды».
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.