



Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

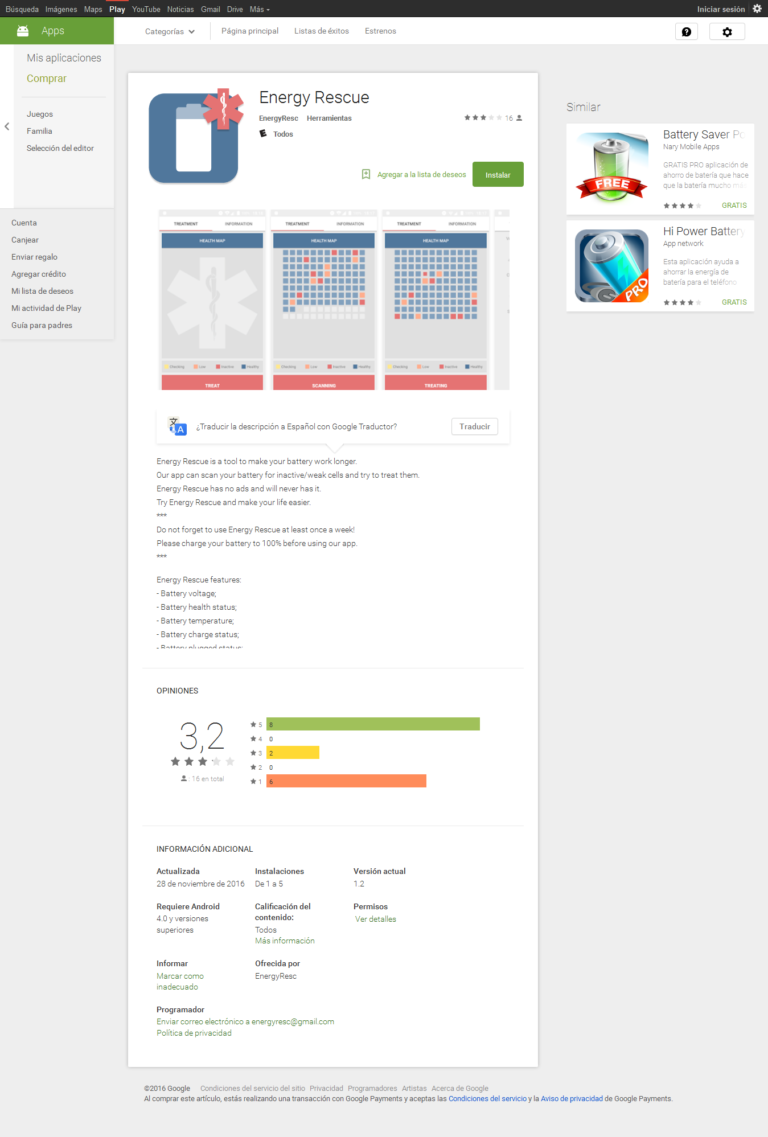
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.

Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.

Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.


Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе, пишет xakep.ru.

Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru