



Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Компания Netgear объявила о запуске программы выплат вознаграждений за уязвимости, и многие уже назвали эту bug bounty инициативу одним из наиболее легких способов заработка для исследователей. Дело в том, что о небезопасности IoT-устройств прекрасно известно всем, а Netget является одним из крупнейших производителей сетевого оборудования в мире.

Bug bounty программа Netgear, в свою очередь, актуальна для роутеров компании, беспроводных камер наблюдения, mesh Wi-Fi систем. Сомневаться в том, что «дыр» в оборудовании Netgear предостаточно, не приходится. Например, совсем недавно, в конце декабря 2016 года, в ряде моделей роутеров компании обнаружен опасный баг, позволяющий полностью скомпрометировать эти девайсы. Также в декабре стало известно о 0-day уязвимости в роутерах Netgear WNR2000.

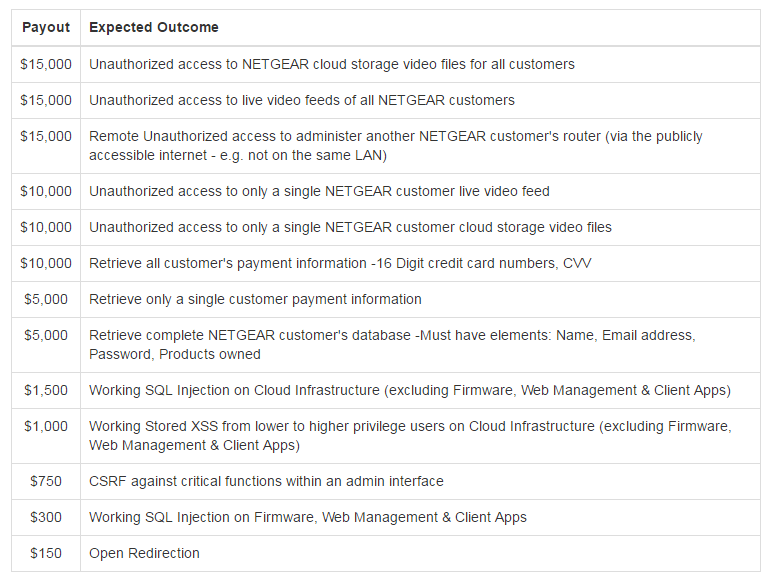
Bug bounty программа подразумевает вознаграждения от 150 до 15 000 долларов США. Баги можно искать в самом железе, API, мобильных приложениях. Тестировать проблемы и эксплоиты для них разрешается только на своем оборудовании, не нарушая закон и не подвергая опасности сторонних пользователей.

Ниже можно увидеть «прайс-лист», опубликованный Netgear. Самое большое вознаграждение (15 000 долларов) ожидает тех исследователей, которые обнаружат уязвимости в облачном хранилище видеофайлов, в сервисе для видеотрансляций, а также проблемы, позволяющие удаленно получить доступ администратора к роутерам компании. Кроме того, несколько тысяч долларов можно заработать и на таких распространенных проблемах, как XSS- и SQL-уязвимости, а также на CSRF-багах, пишет xakep.ru.


Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru