



Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Netgear предлагает исследователям до $15 000 за найденный баг

Компания Netgear объявила о запуске программы выплат вознаграждений за уязвимости, и многие уже назвали эту bug bounty инициативу одним из наиболее легких способов заработка для исследователей. Дело в том, что о небезопасности IoT-устройств прекрасно известно всем, а Netget является одним из крупнейших производителей сетевого оборудования в мире.

Bug bounty программа Netgear, в свою очередь, актуальна для роутеров компании, беспроводных камер наблюдения, mesh Wi-Fi систем. Сомневаться в том, что «дыр» в оборудовании Netgear предостаточно, не приходится. Например, совсем недавно, в конце декабря 2016 года, в ряде моделей роутеров компании обнаружен опасный баг, позволяющий полностью скомпрометировать эти девайсы. Также в декабре стало известно о 0-day уязвимости в роутерах Netgear WNR2000.

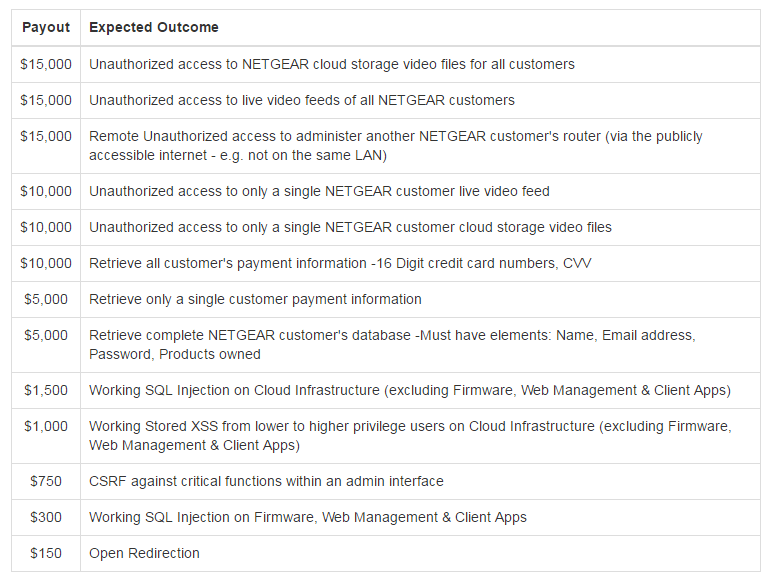
Bug bounty программа подразумевает вознаграждения от 150 до 15 000 долларов США. Баги можно искать в самом железе, API, мобильных приложениях. Тестировать проблемы и эксплоиты для них разрешается только на своем оборудовании, не нарушая закон и не подвергая опасности сторонних пользователей.

Ниже можно увидеть «прайс-лист», опубликованный Netgear. Самое большое вознаграждение (15 000 долларов) ожидает тех исследователей, которые обнаружат уязвимости в облачном хранилище видеофайлов, в сервисе для видеотрансляций, а также проблемы, позволяющие удаленно получить доступ администратора к роутерам компании. Кроме того, несколько тысяч долларов можно заработать и на таких распространенных проблемах, как XSS- и SQL-уязвимости, а также на CSRF-багах, пишет xakep.ru.


Подпишитесь на новости

ChatGPT посадили за руль Toyota Corolla, он справился с трассой из конусов

Чат-боту доверили не письмо начальнику, а руль, газ и тормоз настоящей машины. Команда DrivingBench подключила несколько ИИ-моделей к Toyota Corolla и проверила, смогут ли они проехать трассу из конусов на парковке в районе Сан-Франциско.

В эксперименте участвовали GPT-6 Astra, Claude Fable 5.1, Grok 4.6 и GPT-5.6 Sol. Это модели общего назначения, без специального дообучения для вождения. Код, промпты и устройство испытаний команда раскрыла в отчёте DrivingBench.

Ноутбук передавал моделям изображения с камер и телеметрию. Их команды поступали в автомобиль через устройство comma four и программную прослойку на базе openpilot. Таким образом, чат-бот выбирал манёвры, а отдельная система превращала решения в действия машины.


Результаты получились неровными. Grok, Sol и Fable проехали лишь несколько метров и не завершили маршрут. Astra после нескольких попыток справилась. Между заездами модели предлагали разобрать ошибки и попробовать снова.

Человек всё время находился за рулём и был готов нажать тормоз. Скорость ограничили, маршрут проходил на парковке. Выпускать такого водителя в городской поток эксперимент не предлагает.


Самый занятный результат: универсальная языковая модель смогла управлять физической машиной, получая обратную связь через инструменты.

RSS: Новости на портале Anti-Malware.ru