



Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Каталог цифрового контента Google Play считается самым надежным источником ПО для смартфонов и планшетов под управлением ОС Android, однако в нем время от времени все же обнаруживаются всевозможные вредоносные программы. Недавно специалисты компании «Доктор Веб» выявили в этом каталоге более 190 приложений, в которых находится троянец Android.Click.95.

Троянец пугал пользователей наличием проблем на мобильных устройствах и заставляющий их устанавливать рекламируемые программы.

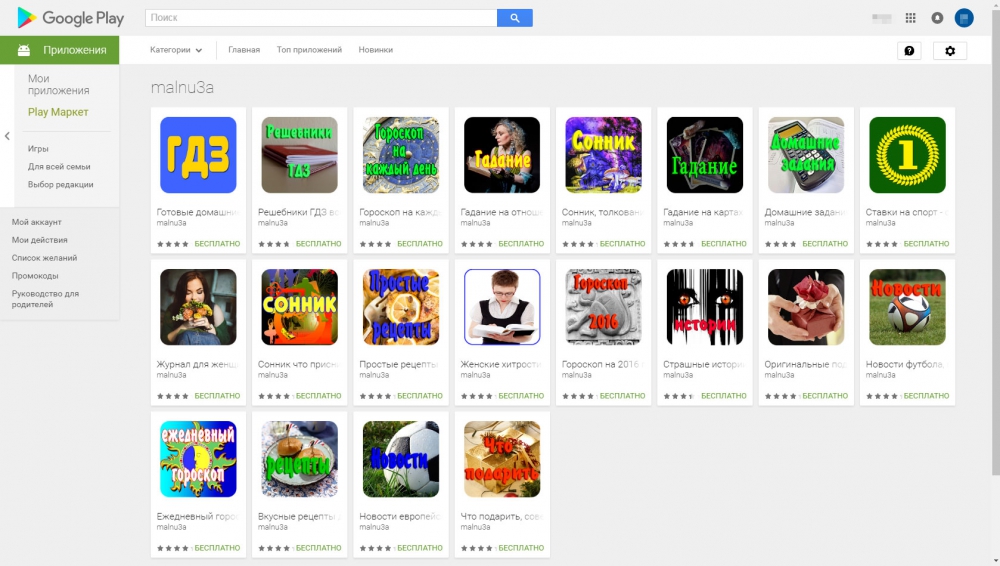
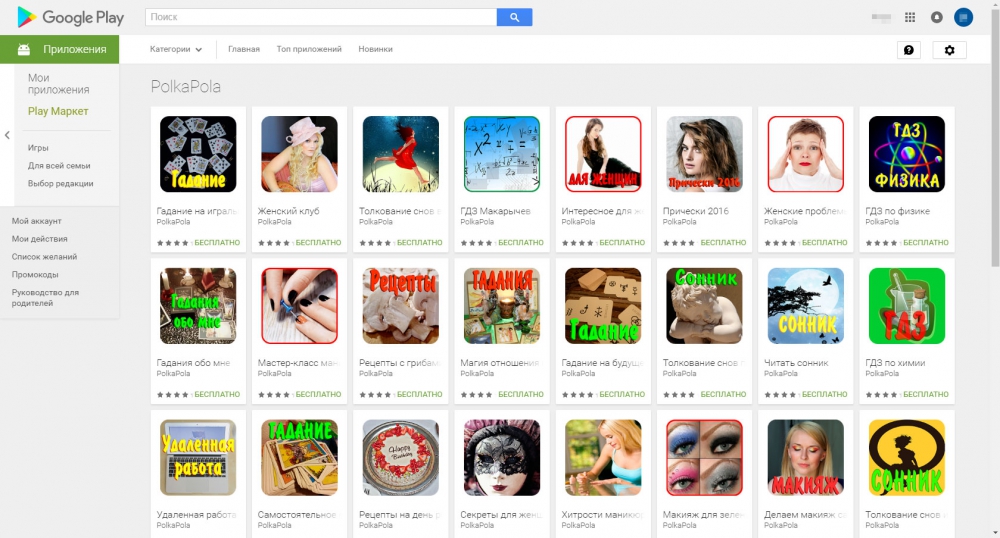
Все приложения, в которые встроен Android.Click.95, являются довольно примитивными поделками. В большинстве случаев они представляют собой типичные программы-сборники, содержащие различные советы, гороскопы, сонники, анекдоты и другую информацию на каждый день, свободно доступную в Интернете. Вирусные аналитики «Доктор Веб» обнаружили более 190 таких приложений, распространяемых в Google Play как минимум шестью разработчиками:allnidiv, malnu3a, mulache, Lohari, Kisjhka и PolkaPola. При этом в общей сложности троянца успели загрузить как минимум 140 000 пользователей. Компания Google уже оповещена об этом инциденте, однако на момент написания материала многие из выявленных приложений все еще доступны для загрузки.


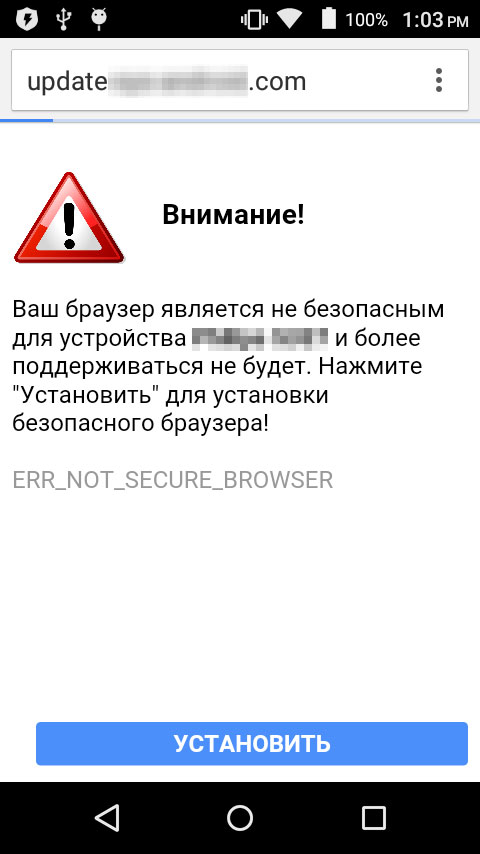
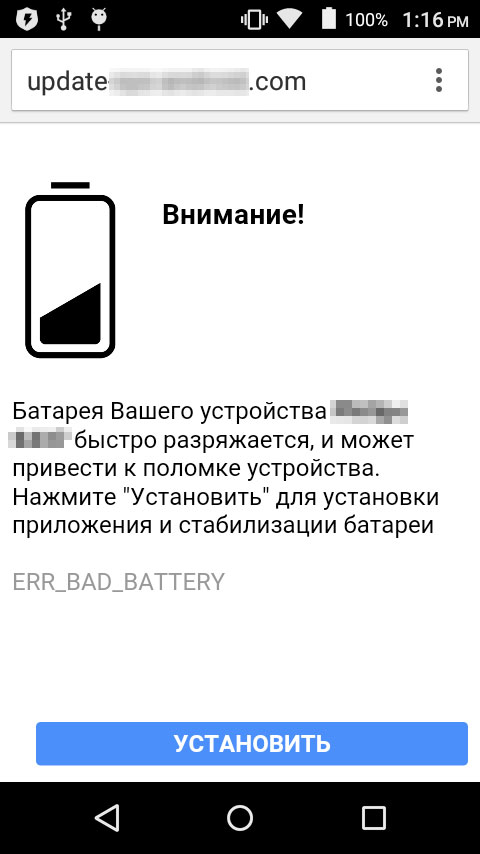
Попадая на мобильное устройство, Android.Click.95 начинает вредоносную деятельность не сразу, а лишь через 6 часов после того, как будет запущена содержащая троянца программа. Это сделано для того, чтобы отвести подозрения жертвы от истинного источника нежелательной активности в системе. По прошествии 6 часов Android.Click.95 проверяет, установлено ли на зараженном устройстве приложение, которое заранее указано в настройках троянца. В зависимости от результата Android.Click.95 открывает в веб-браузере мошеннический сайт с определенным тревожным сообщением. Например, если троянец не находит определенное приложение-браузер, пользователю демонстрируется соответствующее предупреждение о том, что его текущий веб-обозреватель небезопасен и нуждается в замене. Если же рекламируемая программа уже установлена, жертву пугают иной неполадкой – например, неисправностью аккумулятора, сообщает news.drweb.ru.


Как же пользователю решить возникшую внезапно «проблему», о которой он раньше и не подозревал? Естественно, установить предлагаемое злоумышленниками ПО. А чтобы наверняка заставить жертву установить рекламируемую программу, Android.Click.95 загружает мошенническую веб-страницу каждые 2 минуты, фактически не давая владельцу смартфона или планшета нормально пользоваться устройством.

После того как хозяин атакованного мобильного устройства все же соглашается установить предлагаемое ему ПО и нажимает соответствующую кнопку на веб-странице, он перенаправляется в каталог Google Play, в котором автоматически открывается раздел с той или иной программой, рекламируемой троянцем в данный момент. За каждую успешную установку злоумышленники получают денежное вознаграждение в рамках рекламных партнерских программ, поэтому неудивительно, что они создали так много различных копий Android.Click.95 в надежде на наибольшую финансовую отдачу.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru