



Установка приложений в обход Google Play приводит к заражениям троянами

Установка приложений в обход Google Play приводит к заражениям троянами

Установка приложений в обход Google Play приводит к заражениям троянами

Согласно очередному отчёту Google о ситуации с безопасностью Android, новые методы защиты магазина Google Play принесли плоды. Количество потенциально вредоносных приложений заметно сократилось по сравнению с 2014 годом. Удар был нанесён по всем типам вредоносного софта, кроме троянов. Троянов для Android стало больше.

В 2015 году компания ежедневно сканировала более 6 миллиардов установленных приложений и 400 миллионов устройств с Android. Для борьбы с вредоносным софтом Google использует методы машинного обучения. Прогресс в этой области помог уменьшить вероятность установки потенциально вредоносного приложения из магазина Google Play более чем на 40%, пишет xakep.ru.


Потенциально вредоносные приложения, загруженные из Google Play

Потенциально вредоносные приложения, загруженные из Google Play


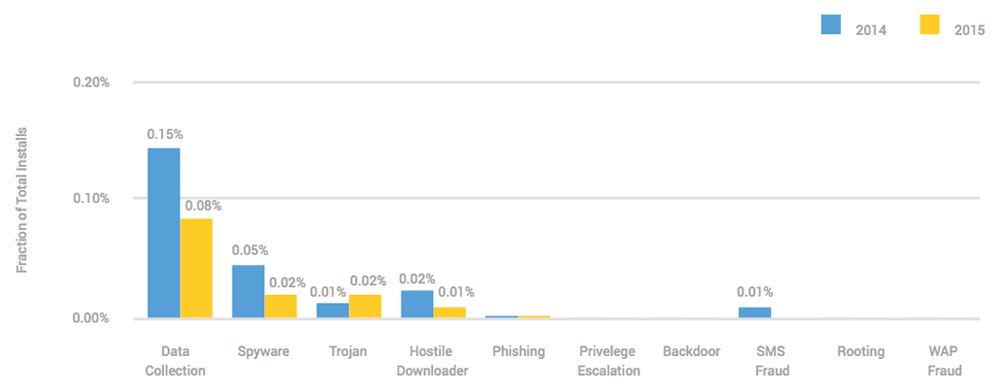
В 2015 году вредоносный софт удалось обнаружить на менее чем 0,15% устройств с Android, загружающих приложения только из Google Play. Доля установок приложений, тайком собирающих данные о пользователе, сократилась на 40% и составила 0,08%. Установки шпионского софта упали до 0,02%. Установки приложений, которые без разрешения скачивают другие приложения, уменьшилась до 0,01%.

Единственной разновидностью вредоносного софта для Android, которая в 2015 году переживала рост, оказались трояны. Доля их установок из Google Play удвоилась и достигла 0,02%. Иными словами, на каждые десять тысяч приложений, загруженных из магазина Google, приходится два трояна.


Потенциально вредоносные приложения, загруженные из других источников

Потенциально вредоносные приложения, загруженные из других источников


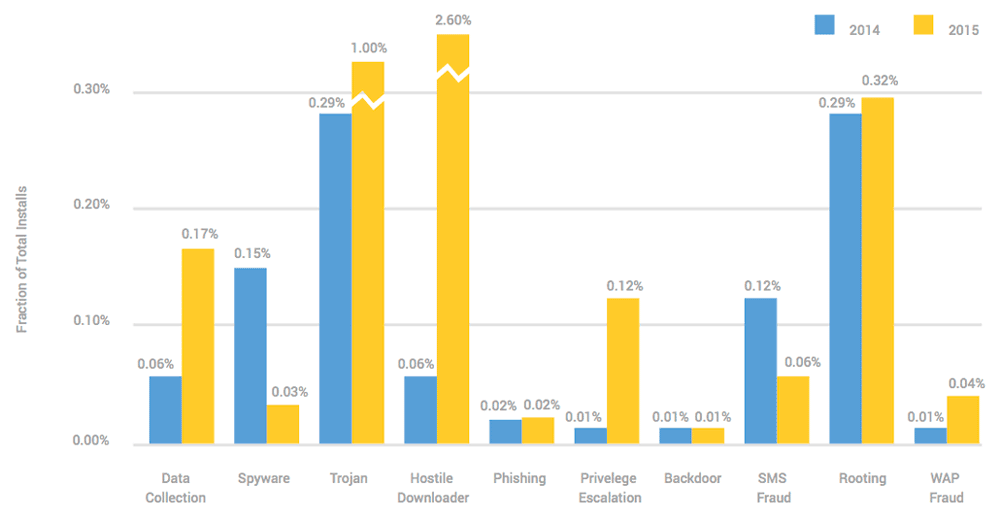
Пользователи, которые устанавливают приложения не только из Google Play, но и из других источников, рискуют заметно сильнее. Вредоносный софт встречается на их устройствах в три с лишним раза чаще. Потенциально вредоносные приложения замечены на 0,5% устройств с Android, обладатели которых загружают приложения из различных источников.

Каждое сотое приложение, загруженное не из Google Play, является трояном. 2,6% приложений, установленных не из Google Play, инсталлируют другие приложения без разрешения пользователя. В отчёте Google подчёркнуто, что компания борется с вредоносным софтом и за пределами Google Play, но цифры ясно показывают, что она делает это без особого успеха.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru