


Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Компания Solar Security представила новый отечественный инструмент проверки безопасности приложений Solar inCode, сочетающий в себе статические технологии анализа кода и научные подходы к реверс-инжинирнгу.


Solar inCode является инструментом статического анализа кода, предназначенным для выявления уязвимостей и недекларированных возможностей (НДВ) в программном обеспечении. Анализ приложений проводится методом «белого ящика» , даже при отсутствии исходного кода, что является основной отличительной чертой продукта. Для этого достаточно загрузить в сканер рабочие файлы приложений, а в случае мобильных приложений – просто скопировать в сканер ссылку из Apple Store или Google Play.

Технологии деобфускации и декомпиляции, реализованные в Solar inCode, позволяют восстанавливать исходный код с высокой степенью точности, даже если к нему были применены обфусцирующие (запутывающие) преобразования. Для повышения качества анализа кода используется четыре различные технологии, включая taint-анализ, а для снижения количества ложных срабатываний – технологический модуль Fuzzy Logic Engine с авторскими алгоритмами фильтрации уязвимостей.


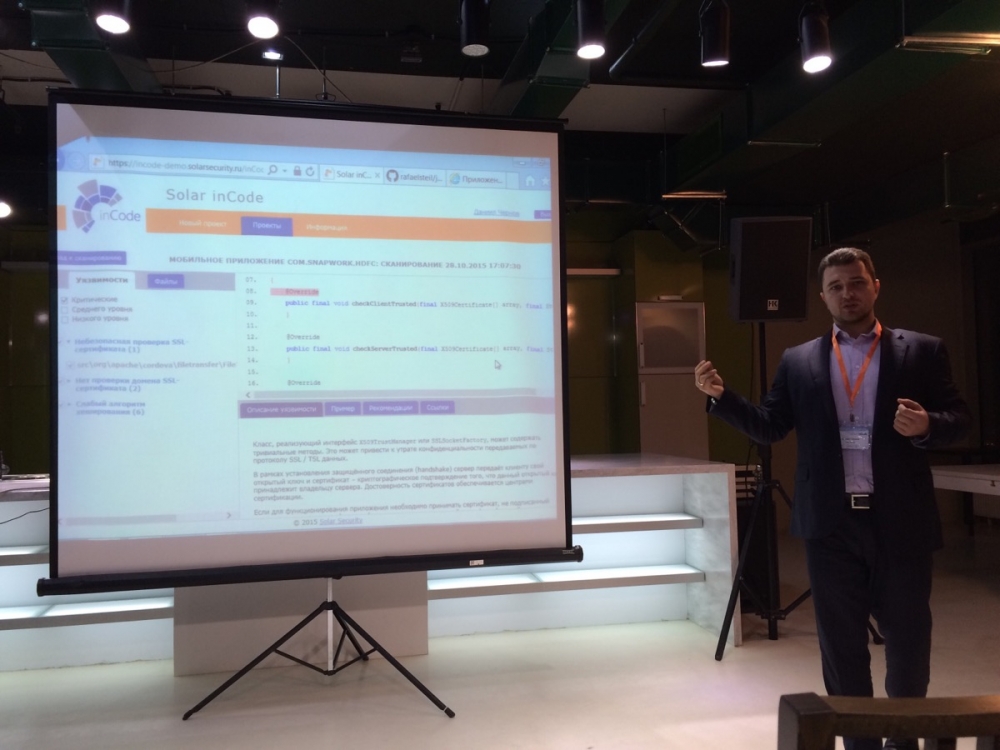
Презентация Solar inCode


«Можно сказать, что inCode – это продукт, в котором научная мысль нашла свое достойное техническое воплощение. В команде разработки три кандидата наук, двое из которых защитили свои диссертации по декомпиляции кода, поэтому заложенные в продукт технологии дают принципиально новый уровень его использования: как с точки зрения удобства, так и с точки зрения эффективности оценки защищенности приложений», – комментирует Даниил Чернов, руководитель направления inCode компании Solar Security.

Solar in Code создавался как инструмент для специалистов по безопасности, отсюда и особое внимание, которое было уделено системе отчетности. Основное его отличие заключается в том, что он выдает детальные рекомендации по настройке наложенных средств защиты (SIEM, WAF, NGFW), блокирующих возможности эксплуатации уязвимостей до момента их устранений. Для разработчиков же предусмотрены отчеты с описанием выявленных уязвимостей со ссылками на соответствующие участки кода и рекомендации по их устранению путем внесения изменений в код, что существенно упрощает задачи разработки.

На данный момент Solar inCode позволяет анализировать онлайн и мобильные приложения, написанные на самых популярных языках: Java, Scala, PHP, Objective C, Java for Android. В планах по развитию продукта расширение списка анализируемых языков: JavaScript, PL/SQL,1С и С#.

«За последнее время риски эксплуатации уязвимостей программного кода значительно выросли, – отмечает Игорь Ляпунов, генеральный директор Solar Security, – по нашим данным, которые содержат отчеты JSOC, более 60 % успешных кибератак, нацеленных на внешние бизнес-приложения, реализуются через уязвимости в ПО. При том, что тема безопасности приложений достаточно нова, большинство профессионалов в области безопасности понимают, что от качества кода стала напрямую зависеть защищенность информации, денег, а подчас и целых компаний».

Подпишитесь на новости

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru