


Россия вывела на орбиту вторую партию спутников для интернета

Россия вывела на орбиту вторую партию спутников для интернета

Россия вывела на орбиту вторую партию спутников для интернета

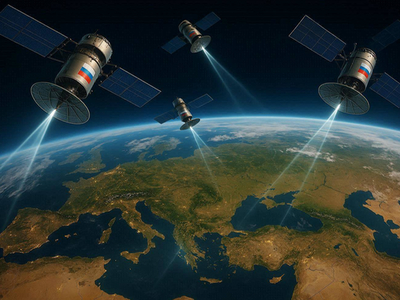
Вторая серийная партия российских спутников широкополосной связи успешно выведена на низкую околоземную орбиту. Запуск состоялся 19 июля, сообщило Минцифры. Аппараты разработала и произвела российская компания «Бюро 1440». Сейчас специалисты проводят необходимые проверки.

После них спутники начнут переходить на целевую орбиту, а затем их подготовят к вводу в эксплуатацию.

Это уже второй серийный запуск в рамках создания отечественной низкоорбитальной группировки. Первая партия спутников для широкополосного интернета отправилась на орбиту 23 марта.

В перспективе группировка должна обеспечить быстрый и стабильный доступ в Сеть по всей России. В первую очередь спутниковый интернет пригодится там, куда оптоволокно прокладывать долго, дорого или просто очень грустно: в небольших удалённых населённых пунктах, труднодоступных районах и на транспорте.

Проект предусматривает глобальное покрытие и реализуется в рамках национального проекта «Экономика данных и цифровая трансформация государства». По задумке, сеть спутников позволит предоставлять связь без привязки к наземной инфраструктуре.

Правда, раздавать интернет прямо сейчас новые аппараты ещё не начали. Сначала им предстоит пройти проверки, занять положенные места на орбите и только потом включиться в работу. Но второй эшелон уже наверху — космическая стройка российского аналога глобальных спутниковых сетей продолжается.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru