

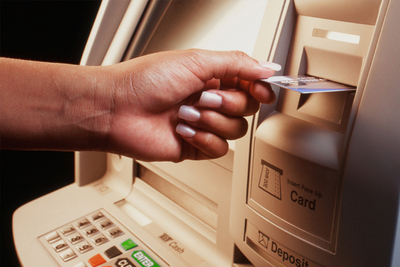

Вирус для банкоматов физически ворует банковские карточки

Вирус для банкоматов физически ворует банковские карточки

Эксперты компании FireEye обнаружили интересный вирус, залитый на VirusTotal неким российским пользователем. Не совсем ясно, находится ли зловред в стадии разработки, или уже применяется в реальной жизни.

Зато уже ясно, что вирусная программа ориентирована на поражение банкоматов, в том числе, обладает интересной функцией – может физически блокировать банковские карты внутри устройства, чтобы хакеры позднее смогли их забрать.

Скиммерами и скрытыми камерами на банкоматах уже никого не удивишь. Софт для заражения банкоматов тоже далеко не новость, стоит хотя бы вспомнить таких известных представителей «жанра», как Ploutus или Tyupkin. Подобные программы, как правило, устанавливаются на выбранный банкомат через UBS-порт или CD-ROM, пишет xakep.ru.

Пока неизвестно, как именно распространяется вирусная программа (и распространяется ли вообще), получившая имя Suceful. Именно такое сообщение (неправильно написанное слово Successful) выводит вирус в случае удачного завершения операций.

Специалисты FireEye изучили Suceful и пришли к следующим выводам. Вредонос был создан 25 августа 2015 года. Во всяком случае, временная отметка в коде свидетельствует об этом. Suceful способен похищать информацию с магнитных полос и чипов банковских карт (ФИО владельца карты, номер счета, срок действия карты, PIN-код в зашифрованном виде), а также почти полностью переводит банкомат под свой контроль. Вирус, судя по всему, ориентирована на банкоматы NCR и Diebold.

Так как вредонос работает с XFS Manager, который является частью WOSA/XFS, его возможности простираются далеко. XFS Manager выступает связующим звеном между приложением (в данном случае – вредоносным) и периферийными устройствами, то есть принтером, диспенсером, кардридером и так далее. В результате, Suceful способен отключать сенсоры и индикаторы банкомата, чтобы избежать обнаружения, предотвратить тревогу и даже блокировать карты внутри устройства.

Специалисты FireEye отмечают, что последняя особенность вредоноса особенно интересна, так как мошенники могут нарочно блокировать карты внутри банкомата, а позднее возвращаться к устройству и «собирать урожай». Учитывая тот факт, что Suceful умеет отключать камеры банкомата, хакеры даже не попадут «на видео». Пока незадачливый пользователь будет звонить в банк и уведомлять службу поддержи, что «банкомат зажевал карту», он вполне может лишиться всех своих денег.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru