


Сноуден: АНБ шпионит за иностранными антивирусными компаниями

Сноуден: АНБ шпионит за иностранными антивирусными компаниями

Издание The Intercept опубликовало очередную порцию информации из секретных документов беглого сотрудника АНБ Эдварда Сноудена. Проект по шпионажу за различными антивирусными компаниями носил название «CAMBERDADA» и использовался для отслеживания их деятельности.

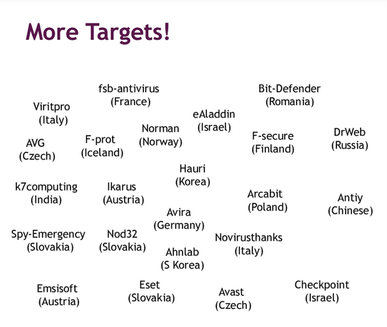
Список вендоров указан ниже на скриншоте (из презентации АНБ). Видно, что в списке отсутствуют американские вендоры Symantec и McAfee, а также британская Sophos.


В одном из документов указано, что американские и британские спецслужбы собирали электронные письма, которые пользователи отправляли антивирусным компаниям, предупреждая их о появлении новых вредоносных программ. Там также указывается, что подразделение АНБ под названием Tailored Access Operations (TAO), которое известно как «наступательное подразделение» (offensive security unit), могло «перепрофилировать» вредоносное ПО для выполнения других функций, например, для обхода функций безопасности антивирусов, сообщает habrahabr.ru


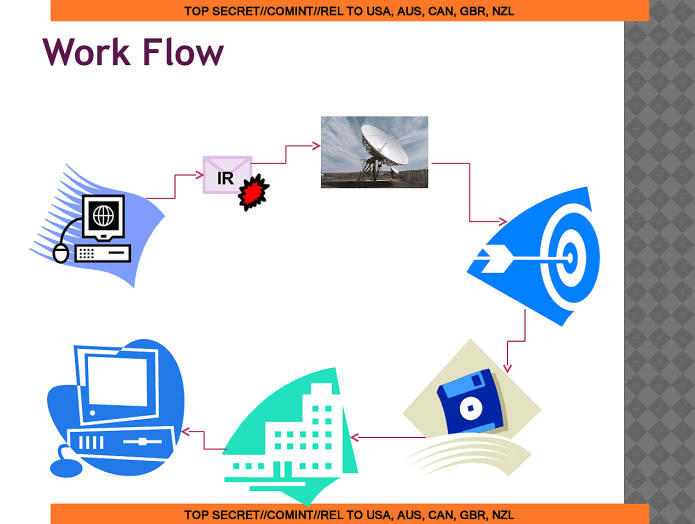
Различные методы сбора информации о деятельности AV компаний (слайды)


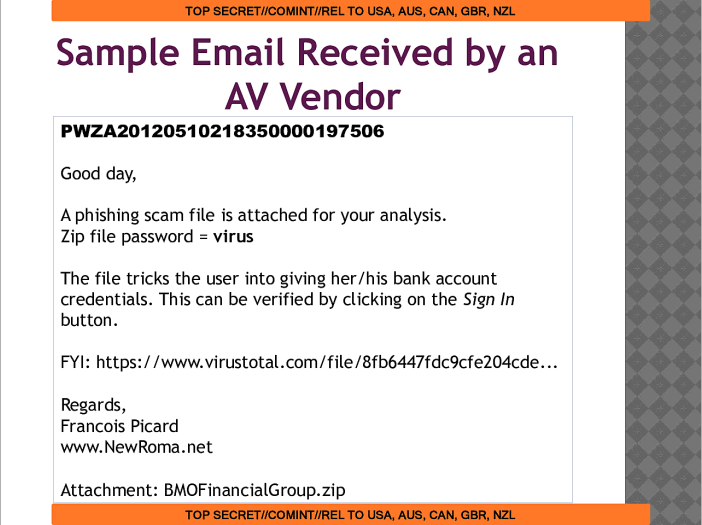
Одно из перехваченных сообщений электронной почты, которое адресовалось AV компании


Программа CAMBERDADA не первая, в которой использовалось state-sponsored вредоносное ПО Duqu2. Duqu2 был нацелен на компрометацию известной антивирусной компании и для его распространения использовался эксплойт нулевого дня, кроме этого, драйверы вредоносной программы были подписаны украденным у компании Foxconn цифровым сертификатом.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru