


Сноуден: АНБ шпионит за иностранными антивирусными компаниями

Сноуден: АНБ шпионит за иностранными антивирусными компаниями

Издание The Intercept опубликовало очередную порцию информации из секретных документов беглого сотрудника АНБ Эдварда Сноудена. Проект по шпионажу за различными антивирусными компаниями носил название «CAMBERDADA» и использовался для отслеживания их деятельности.

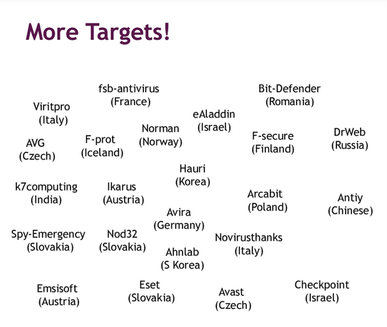
Список вендоров указан ниже на скриншоте (из презентации АНБ). Видно, что в списке отсутствуют американские вендоры Symantec и McAfee, а также британская Sophos.


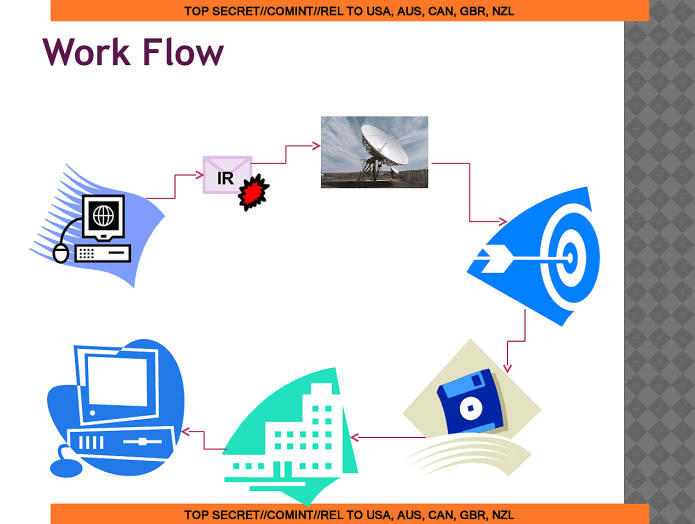
В одном из документов указано, что американские и британские спецслужбы собирали электронные письма, которые пользователи отправляли антивирусным компаниям, предупреждая их о появлении новых вредоносных программ. Там также указывается, что подразделение АНБ под названием Tailored Access Operations (TAO), которое известно как «наступательное подразделение» (offensive security unit), могло «перепрофилировать» вредоносное ПО для выполнения других функций, например, для обхода функций безопасности антивирусов, сообщает habrahabr.ru. 


Различные методы сбора информации о деятельности AV компаний (слайды)


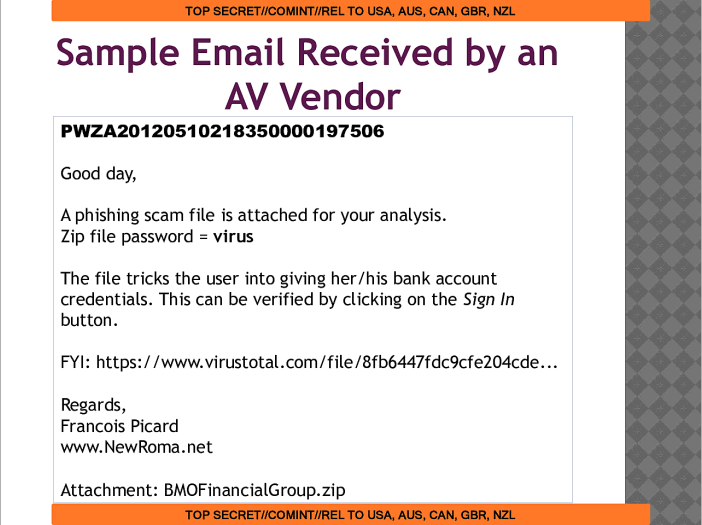
Одно из перехваченных сообщений электронной почты, которое адресовалось AV компании


Программа CAMBERDADA не первая, в которой использовалось state-sponsored вредоносное ПО Duqu2. Duqu2 был нацелен на компрометацию известной антивирусной компании и для его распространения использовался эксплойт нулевого дня, кроме этого, драйверы вредоносной программы были подписаны украденным у компании Foxconn цифровым сертификатом.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru