

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Исследователи из компании ESET опубликовали результаты анализа нового вредоносного ПО Moose, поражающего различные типы портативных сетевых устройств на базе Linux, от DSL-модемов и домашних маршрутизаторов до систем видеонаблюдения и медицинских устройств, имеющих выход в интернет.

Наибольшее распространение червь получил на устройствах Actiontec, Hik Vision, Netgear, Synology, TP-Link, ZyXEL и Zhone. Основным методом проникновения червя является подбор типовых паролей.

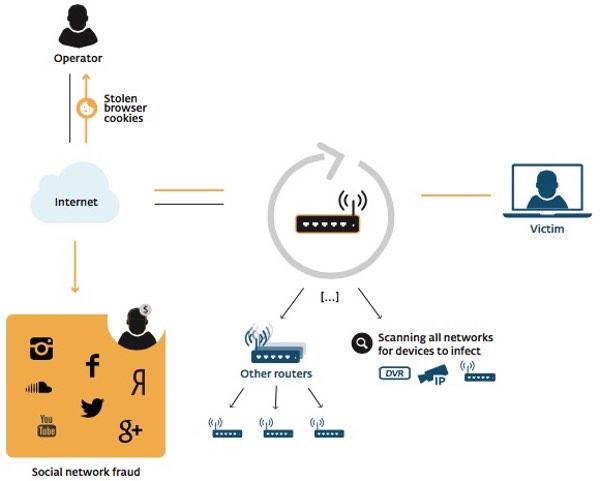
Из взломанных устройств формируется сеть, выполняющая мошеннические действия в социальных сетях через манипуляцию фиктивными аккаутами. Владельцы данной сети пытаются заработать через продажу лайков, фиктивных подписчиков и накручивании посещаемости в социальных сетях Twitter, Instagram, Vine, Youtube, Facebook и Google+. Для поднятия веса участвующих в накрутке фиктивных аккаунтов червь пытается использовать и реальные аккаунты пользователей, получая контроль над ними благодаря перехвату незашифрованных браузерных Cookie и подмены настроек DNS с перенаправлением пользователя на подставные сайты.

Червь также занимается сканированием сетей на предмет наличия слабозащищённых устройств и атаки на них. В результате сканирования, которое проводится для подсети текущего ISP, интранет адресов и случайно сгенерированной сети, выявляются устройства с открытым портом telnet и выполняется попытка подбора часто используемых параметров входа. В случае успеха, червь запускает свою копию на устройстве и начинает анализировать транзитный трафик, сканировать другие сети и запускает специальный прокси для отправки запросов к социальным сетям. Для предотвращения двойного заражения, червь вешает на сетевой порт 10073 специальный обработчик. Mooseь не сохраняет себя в системе и для его удаления достаточно перезагрузить устройство.

Подпишитесь на новости

Банки и операторы будут сообщать платформам о смерти пользователей

Неактивная учетная запись — не всегда безобидный цифровой архив. Минцифры развивает обмен сведениями, который позволит передавать интернет-платформам информацию о смерти клиентов банков и операторов связи. Цель — блокировать такие аккаунты и снижать риск мошенничества.

Об этом на форуме «Цифровые решения» рассказала директор департамента развития технологий цифровой идентификации Минцифры Татьяна Скворцова, сообщает РИА Новости.

По ее словам, совместно с цифровыми платформами прорабатываются дополнительные сценарии передачи сведений. Они касаются не только умерших пользователей, но и мошенников и их жертв.

Логика инициативы — дать площадкам сигнал, после которого можно принять защитные меры. Скворцова также выразила ожидание, что к обмену подключатся «Авито» и РВБ.

Однако в доступном сообщении не раскрыты сроки полноценного запуска, порядок проверки данных и процедура действий с конкретной учетной записью. Поэтому говорить, что аккаунты уже массово блокируют, преждевременно.

И еще один важный момент: блокировка доступа и удаление содержимого — не одно и то же. Судьба цифровых архивов и доступ к ним наследников в приведенном заявлении не описаны.

RSS: Новости на портале Anti-Malware.ru