


ЛК нашла троянца, маскирующегося под Google Wallet

ЛК нашла троянца, маскирующегося под Google Wallet

Специалисты «Лаборатории Касперского» обнаружили новую финансовую угрозу для операционной системы Android. Найденный троянец хитроумно маскируется одновременно и под официальный магазин приложений Google Play, и под приложение платежной системы Google Wallet, настойчиво вымогая у пользователя реквизиты его банковской карты. Подавляющее большинство попыток заражения зарегистрировано в России, следом с большим отрывом идут США, а затем страны Европы и Азии.

Маскировка вредоносных программ под системные сервисы – распространенный прием злоумышленников. В случае с Android нередки случаи выдать вредоносное ПО за предустановленные системные приложения, такие как «Настройки» и «Фонарик», однако авторы нового зловреда пошли дальше, имитируя не только внешний вид платежного клиента системы Google Wallet, но и используемый многими легитимным онлайн-сервисами механизм привязки банковской карты.

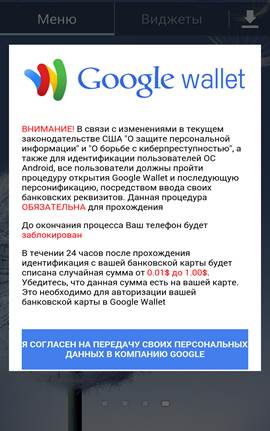
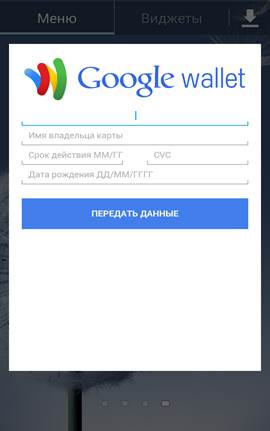
Троянец распространяется посредством SMS-спама с предложением установить обновление Google Play и сразу после запуска запрашивает права администратора, блокируя возможность работы с устройством до их получения. Добившись своего, вредоносная программа отображает окно с требованием ввода реквизитов банковской карты якобы для ее авторизации в системе Google Wallet.


Внешний вид троянца


Введенная пользователем информация о карте проверяется на соответствие формату BIN (Bank Identification Number) и на принадлежность к довольно большому списку платежных систем. Только получив корректные данные, троянец закрывает окна и отсылает собранные сведения на сервер злоумышленников. Но это не конец – вредоносная программа, не подавая внешних признаков, продолжает функционировать на мобильном устройстве, собирая информацию о его владельце, а полученные на первом этапе работы права администратора устройства позволяют зловреду укорениться в системе.

«Особая опасность зловреда в том, что его авторы используют довольно убедительный прием социальной инженерии – запрашивают реквизиты банковской карты, обещая удержать незначительную сумму для верификации учетной записи. Дело в том, что на этот крючок могут клюнуть даже опытные пользователи – они знакомы со многими легитимными онлайн-сервисами, которые применяют схожие механизмы подтверждения личности. Распознать троянца можно по напору, с которым он настаивает на вводе финансовых реквизитов, а еще проще – по уведомлению от защитного решения класса Internet Security, которое исключит возможность запуска и удалит вредоносную программу из системы», – комментирует Никита Бучка, антивирусный эксперт группы исследования угроз для мобильных платформ «Лаборатории Касперского».

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru