


Опубликован экспертный анализ уязвимости мобильных банковских приложений

Опубликован экспертный анализ уязвимости мобильных банковских приложений

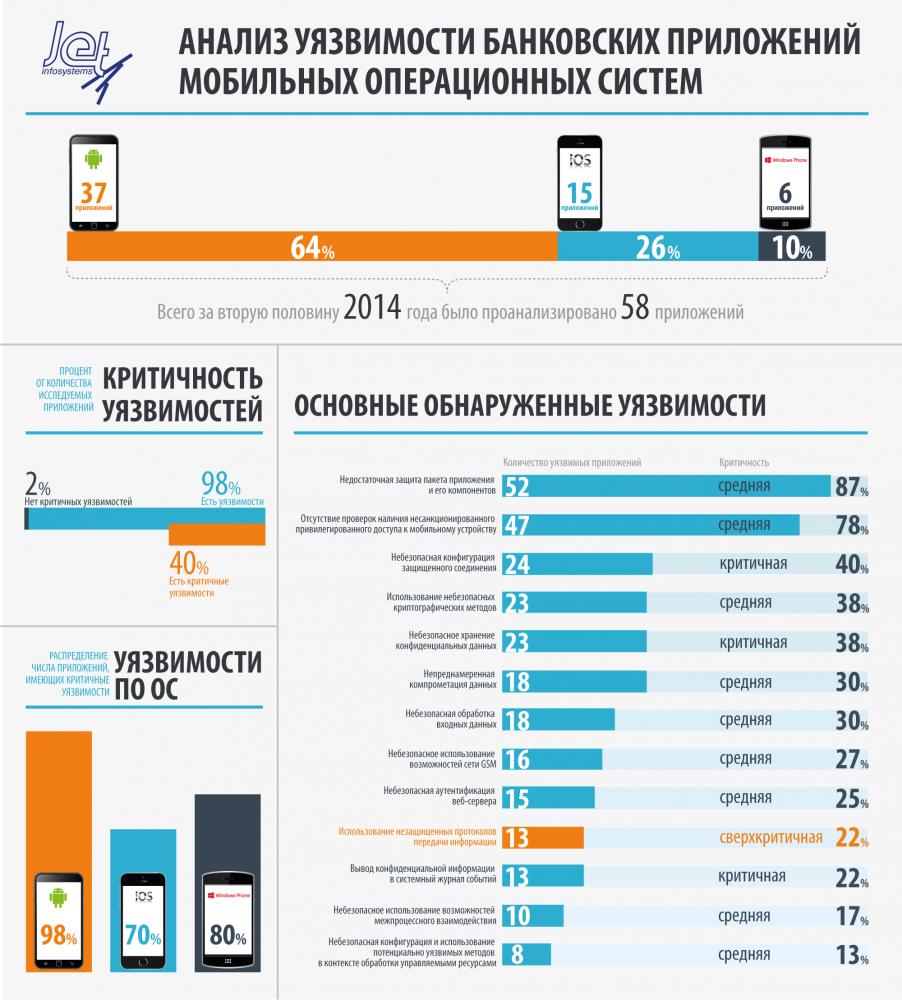
Компания «Инфосистемы Джет» представила собственную аналитику по уязвимостям мобильных банковских приложений, действующих под управлением iOS, Android и Windows Phone: 98% исследованных приложений имеют уязвимости и более 40% из них обладают критичными уязвимостями.

Отчет основан на данных, полученных экспертами компании в ходе обследования 58 банковских приложений. Был проведен статический и динамический анализ исходного кода приложений. Эксперты компании «Инфосистемы Джет» оценили уровень безопасности межсетевого взаимодействия между мобильным приложением и web-сервисом и настройки защищенного соединения web-сервиса.

«При обследовании мы ориентировались на самые злободневные уязвимости, которым подвержены мобильные банковские приложения. В их числе атаки класса Man-In-The-Middle ("человек посередине") и целый ряд "дыр", позволяющих злоумышленникам совершать кражи конфиденциальных данных пользователей банковских систем различными способами», − поясняет Георгий Гарбузов, руководитель отдела консалтинга Центра информационной безопасности компании «Инфосистемы Джет».


Выявленные по результатам тестирования уязвимости проранжированы по степени их критичности, операционные системы оценены с точки зрения распределения между ними числа уязвимых приложений, составлен рейтинг обнаруженных уязвимостей.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru