


Мобильные вирусы научились шифровать контакты

Мобильные вирусы научились шифровать контакты

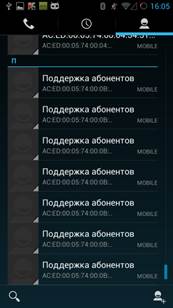
Лаборатория Касперского обнаружила первого мобильного троянца, нацеленного на шифрование списка контактов пользователя. Зловред, детектируемый защитными продуктами компании как Cokri, делает нечитаемыми телефонные номера и адреса электронной почты, внесенные в список контактов на Android-смартфонах. За восстановление доступа к зашифрованным данным вредоносная программа требует выкуп, в противном случае угрожает уничтожить всю контактную информацию.


Вид списка контактов на Android-смартфонах после заражения шифровальщиком Cokri


Пользователь и правда рискует пострадать от действий этого зловреда, даже несмотря на то что в действительности троянец не осуществляет шифрования данных. Программа просто переводит каждую строку с контактами в массив байт и записывает в шестнадцатеричном виде. Тем не менее в коде предусмотрена возможность для будущего шифрования методом простейшей операции XOR.

Уведомление о блокировке устройства с требованием выкупа, которое появляется на экране смартфона после заражения, можно отключить, нажав кнопку «Домой», однако оно постоянно будет всплывать до тех пор, пока зловред не будет удален с устройства. Помимо этого вредоносная программа выключает звук на телефоне и блокирует все попытки совершить звонок.

В ходе изучения зловреда специалисты «Лаборатории Касперского» обнаружили большое количество отладочных строк и многочисленные недоработки в функционале. К примеру, для разблокировки телефона и восстановления контактов пользователю нужно ввести пароль, однако в программе пока не предусмотрен способ получения этого пароля пользователем и непонятно, планируют ли злоумышленники это делать в дальнейшем. Все это говорит о том, что троянец пока находится на стадии доработки.

«Скорее всего, новые версии троянца Cokri будут по-настоящему шифровать контакты, связываться по Интернету с командным центром и воровать входящие сообщения. Однако уже сейчас, даже в таком виде, эта программа представляет опасность для пользователей», – отмечает Антон Кивва, антивирусный аналитик «Лаборатории Касперского».

Если вы стали жертвой троянца Cokri, «Лаборатория Касперского» рекомендует ни в коем случае не идти на поводу у злоумышленников и не платить им за восстановление контактов. Вместо этого можно попробовать удалить зловреда из списка приложений – обычно он сохраняется на устройстве под именем известной игры Angry Birds. После удаления троянца список контактов можно восстановить при помощи облачного сервиса Google, если на телефоне была включена синхронизация контактов с облаком. Однако лучшим решением станет установка специализированного защитного приложения, к примеру, Kaspersky Internet Security для Android, которое заблаговременно распознает угрозу и нейтрализует ее.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru