


Мобильные вирусы научились шифровать контакты

Мобильные вирусы научились шифровать контакты

Лаборатория Касперского обнаружила первого мобильного троянца, нацеленного на шифрование списка контактов пользователя. Зловред, детектируемый защитными продуктами компании как Cokri, делает нечитаемыми телефонные номера и адреса электронной почты, внесенные в список контактов на Android-смартфонах. За восстановление доступа к зашифрованным данным вредоносная программа требует выкуп, в противном случае угрожает уничтожить всю контактную информацию.


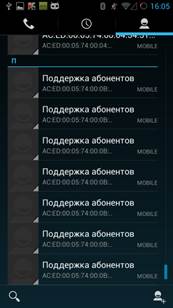
Вид списка контактов на Android-смартфонах после заражения шифровальщиком Cokri


Пользователь и правда рискует пострадать от действий этого зловреда, даже несмотря на то что в действительности троянец не осуществляет шифрования данных. Программа просто переводит каждую строку с контактами в массив байт и записывает в шестнадцатеричном виде. Тем не менее в коде предусмотрена возможность для будущего шифрования методом простейшей операции XOR.

Уведомление о блокировке устройства с требованием выкупа, которое появляется на экране смартфона после заражения, можно отключить, нажав кнопку «Домой», однако оно постоянно будет всплывать до тех пор, пока зловред не будет удален с устройства. Помимо этого вредоносная программа выключает звук на телефоне и блокирует все попытки совершить звонок.

В ходе изучения зловреда специалисты «Лаборатории Касперского» обнаружили большое количество отладочных строк и многочисленные недоработки в функционале. К примеру, для разблокировки телефона и восстановления контактов пользователю нужно ввести пароль, однако в программе пока не предусмотрен способ получения этого пароля пользователем и непонятно, планируют ли злоумышленники это делать в дальнейшем. Все это говорит о том, что троянец пока находится на стадии доработки.

«Скорее всего, новые версии троянца Cokri будут по-настоящему шифровать контакты, связываться по Интернету с командным центром и воровать входящие сообщения. Однако уже сейчас, даже в таком виде, эта программа представляет опасность для пользователей», – отмечает Антон Кивва, антивирусный аналитик «Лаборатории Касперского».

Если вы стали жертвой троянца Cokri, «Лаборатория Касперского» рекомендует ни в коем случае не идти на поводу у злоумышленников и не платить им за восстановление контактов. Вместо этого можно попробовать удалить зловреда из списка приложений – обычно он сохраняется на устройстве под именем известной игры Angry Birds. После удаления троянца список контактов можно восстановить при помощи облачного сервиса Google, если на телефоне была включена синхронизация контактов с облаком. Однако лучшим решением станет установка специализированного защитного приложения, к примеру, Kaspersky Internet Security для Android, которое заблаговременно распознает угрозу и нейтрализует ее.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru