


Спамеры собирают деньги якобы для Юго-Востока Украины

Спамеры собирают деньги якобы для Юго-Востока Украины

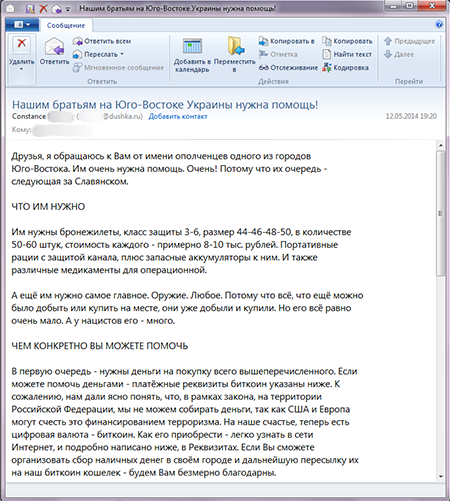
Сетевые жулики, распространяющие в Интернете мошеннические электронные письма, внимательно следят за происходящими в мире событиями и активно используют их с целью обмана пользователей.Так, в последнее время участились случаи массовой рассылки писем от имени «ополченцев одного из городов Юго-Востока Украины». Мошенники просят у получателей перечислить им любую сумму в электронной валюте Bitcoin якобы с целью приобретения бронежилетов, медикаментов и оружия.

Традиционные «нигерийские письма» о внезапно полученном заграничном наследстве, а также акции по сбору средств на лечение или дорогостоящие операции несуществующим людям, по всей видимости, не приносят злоумышленникам достойного дохода, поэтому они решили использовать в своих целях актуальные политические события последних месяцев. Начиная с 10 мая в российском сегменте Интернета было зафиксировано несколько массовых почтовых рассылок, организаторы которых называют себя представителями «ополченцев одного из городов Юго-Востока Украины». В тексте сообщения авторы говорят о том, что «ополченцам» безымянного украинского города срочно требуются средства на приобретение медикаментов, раций и оружия.

Деньги сетевые мошенники предлагают перечислять на анонимный bitcoin-кошелек, якобы потому, что иные транзакции, осуществленные с использованием альтернативных платежных средств, могут быть «восприняты США и Европой как финансирование терроризма». Специалистам компании «Доктор Веб» стало известно, что текст письма был практически полностью позаимствован жуликами со страницы одного из блогов «Живого Журнала», в котором активисты действительно собирали деньги для оказания помощи жителям юго-восточных регионов Украины, правда, используя для перечисления средств реальные банковские реквизиты.


В лучших традициях социальной инженерии жулики просят получателей письма распространять его текст всеми возможными способами, а также сообщить реквизиты bitcoin-кошелька друзьям и знакомым, надеясь таким образом значительно увеличить охват потенциальной аудитории.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru