


Спамеры собирают деньги якобы для Юго-Востока Украины

Спамеры собирают деньги якобы для Юго-Востока Украины

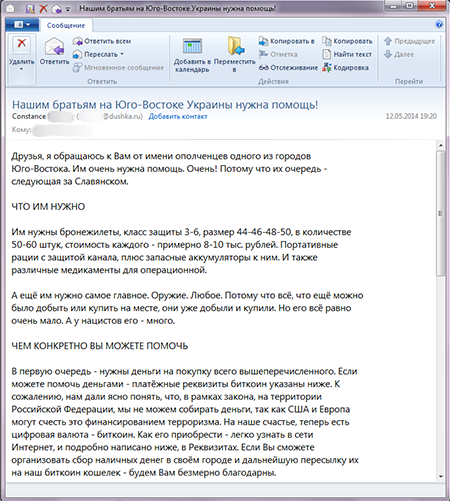
Сетевые жулики, распространяющие в Интернете мошеннические электронные письма, внимательно следят за происходящими в мире событиями и активно используют их с целью обмана пользователей.Так, в последнее время участились случаи массовой рассылки писем от имени «ополченцев одного из городов Юго-Востока Украины». Мошенники просят у получателей перечислить им любую сумму в электронной валюте Bitcoin якобы с целью приобретения бронежилетов, медикаментов и оружия.

Традиционные «нигерийские письма» о внезапно полученном заграничном наследстве, а также акции по сбору средств на лечение или дорогостоящие операции несуществующим людям, по всей видимости, не приносят злоумышленникам достойного дохода, поэтому они решили использовать в своих целях актуальные политические события последних месяцев. Начиная с 10 мая в российском сегменте Интернета было зафиксировано несколько массовых почтовых рассылок, организаторы которых называют себя представителями «ополченцев одного из городов Юго-Востока Украины». В тексте сообщения авторы говорят о том, что «ополченцам» безымянного украинского города срочно требуются средства на приобретение медикаментов, раций и оружия.

Деньги сетевые мошенники предлагают перечислять на анонимный bitcoin-кошелек, якобы потому, что иные транзакции, осуществленные с использованием альтернативных платежных средств, могут быть «восприняты США и Европой как финансирование терроризма». Специалистам компании «Доктор Веб» стало известно, что текст письма был практически полностью позаимствован жуликами со страницы одного из блогов «Живого Журнала», в котором активисты действительно собирали деньги для оказания помощи жителям юго-восточных регионов Украины, правда, используя для перечисления средств реальные банковские реквизиты.


В лучших традициях социальной инженерии жулики просят получателей письма распространять его текст всеми возможными способами, а также сообщить реквизиты bitcoin-кошелька друзьям и знакомым, надеясь таким образом значительно увеличить охват потенциальной аудитории.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru