


Спамеры променяли латиницу на кириллицу

Спамеры отказались от латиницы

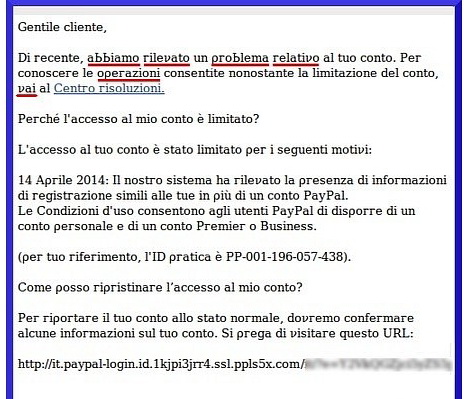
Спамеры нашли новый способ обходить фильтры. Недавно они начали заменять буквы латиницы похожими символами в надежде, что их поддельные электронные письма дойдут до почтовых ящиков жертв. Практика оказалась весьма эффективной.

По словам экспертов из Лаборатории Касперского, тема и текст таких спам-писем, на первый взгляд, могут казаться обычными. Однако если посмотреть на содержимое внимательнее, заметно, что немало латинских букв заменили символами, похожими на них.

Этот тренд становится популярным среди преступников, которые ищут жертв в Италии. Эксперты отметили разные типы спам-сообщений, в которых использовалась данная техника. Взломщики меняли латинские буквы на кириллице и IPA символы в одном и том же письме.

Это возможно из-за системы кодирования UTF-8, которая позволяет совмещать разные типы знаков в одном сообщении. Простой трюк используется для обмана спам-фильтров. С другой стороны, в Лаборатории Касперского утверждают, что их решения трудно обойти. Фильтры компании способны обнаружить спам, даже если он не написан на латинице.


В любом случае, это доказывает, что пользователи не всегда могут рассчитывать на то, что представители услуг будут в сохранности держать их электронный ящик. Клиенты всегда должны быть осторожны, когда открывают ссылки или прикрепленные файлы в подозрительных сообщениях.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru