


США названа главным потребителем спама

Наибольший объем спама идет из США

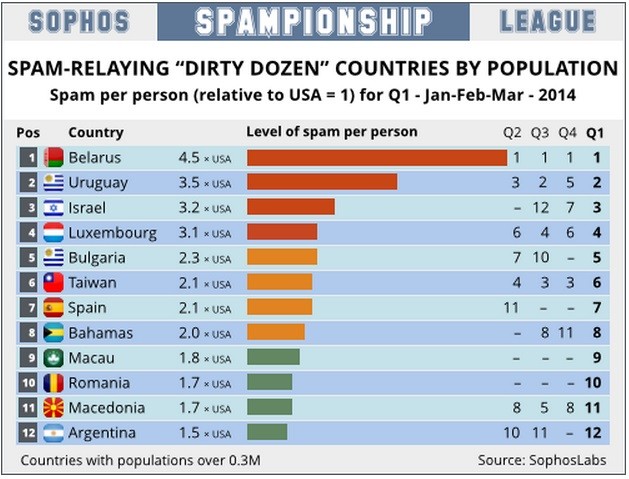
Представители компании Sophos опубликовали доклад по спаму за первый квартал 2014 года. Согласно документу, США лидирует по объему таких сообщений, а Беларусь стала первой в списке по количеству спама на душу населения. Израиль также попал в список самых активных поглотителей спама.

На США приходится 16% мирового спама. Далее следуют Испания, Россия, Италия, Китай, Германия, Япония, Франция, Аргентина, Южная Корея, Украина и Индия. За Беларусью в списке «количество спама на душу населения» идут Уругвай, Израиль, Люксембург, Болгария, Тайвань, Испания, Багамы, Макао, Румыния, Македония и Аргентина. Аргентина, Болгария, Испания и Румыния были впервые представлены в данном перечне.

Экспертов удивило, что Испания заняла второе место в списке стран с наибольшим количеством спама. Не менее шокирующей оказалась и третья позиция Израиля. В предыдущие кварталы ближневосточное государство занимало 12 и 17 место соответственно в рейтинге по количества спама на душу населения.


Беларусь прогнозировано оказалась на первой позиции. В последнее время страна стала привлекать все больше спамеров. Данные государства только используются для распространения спама. Это вовсе не значит, что сообщения отправляются жителями и организациями из данных территорий. Компьютеры населения часто используют в преступных целях без ведома владельцев. Подробности можно прочитать в докладе Sophos.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru