


Хакеры научились взламывать банкоматы через SMS

Хакеры научились взламывать банкоматы через SMS

Антивирусные компании выражают обеспокоенность по поводу окончания поддержки Windows XP со стороны Microsoft. Почти все банкоматы в мире работают под управлением этой ОС и, после прекращения поддержки, станут чрезвычайно уязвимыми к хакерским атакам. Специалисты Symantec, например, выявили новый метод взлома банкоматов с помощью обычного текстового сообщения.


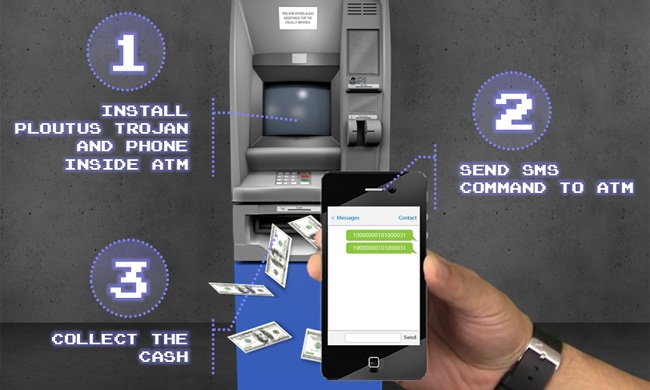
Для этого, правда, злоумышленникам надо проделать достаточно опасную для них работу. На банкомат необходимо установить вредоносное ПО Ploutus, затем к устройству с помощью кабеля надо подсоединить телефон и отослать на него два определенных SMS. Текстовые сообщения трансформируются в сетевой пакет, который заставляет банкомат выдавать наличные, сообщает Tech.Onliner.by.

В Symantec рассказали о новом способе взлома ATM, чтобы продемонстрировать уязвимость банкоматов. Пока о массовом взломе с помощью SMS речь не идет, хотя в Мексике подобные случаи уже были зафиксированы.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru