

Новый вредоносный код атакует Apache

Новый вредоносный код атакует Apache

Новое вредоносная программа, функционирует как модуль для веб-серверов Apache и Nginx продается на подпольных хакерских форумах, говорят в ИТ-компании IntelCrawler. Новый вредонос получил название Effusion и согласно описанию он может вставлять код в реальном времени в веб-сайты, размещенные на скомпрометированных веб-серверах. Инъекции кода могут создать условия для переадресации на хакерские сайты, кроме того атакующие могут встраивать разные социально-инжениринговые тактики для обмана пользователей.


IntelCrawler сообщает, что Effusion работает с сервером Nginx 0.7 и старше, вплоть до текущей версии 1.4.4, а также с 32- или 64-битной версией Apache под Linux или FreeBSD. Маскируется вредонос под модуль, расширяющий базовую функциональность веб-сервера. Сам по себе вредонос может вставлять заданный контент в различные MIME-типы, в частности в JavaScript, HTML или PHP либо вначале страницы, либо по специальным тэгам в разметке. Атакующие могут также обновлять конфигурацию вредоноса и удаленно контролировать модификации кода, пишет cybersecurity.ru.

В коде также есть возможность фильтрации, которая ограничивает события при наступлении инъекции кода. Effusion поддерживает фильтрацию по заголовкам, источникам заходов пользователей, пользовательским агентам, IP-адресам или их диапазонам. Одновременно с этим, вредонос также старается заполучить root-доступ к системе, чтоы оператор кода смог проводить другие деструктивные действия с зараженным сервером.

Андрей Комаров, генеральный директор IntelCrawler, рассказал, что авторы Effusion просят на форумах за скомпилированный вариант вредоноса 2500 долларов, что является довольно высокой ценой даже по меркам функциональных вредоносных кодов и может указывать на то, что авторы этой разработки намеренно ограничивают круг пользователей их продукта.

Отметим, что вредоносные модули для Apache появляются не впервые , однако до сих пор серверу Nginx удавалось избежать этой участи. Впрочем, сейчас доля Nginx на мировой арене преодолела 14%, согласно данным Netcraft, и злоумышленники начали обращать внимание в том числе и на этот продукт.

Подпишитесь на новости

Windows 11 26H2 стала шустрее и у некоторых пользователей ест меньше памяти

Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.

Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.

При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.

За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.
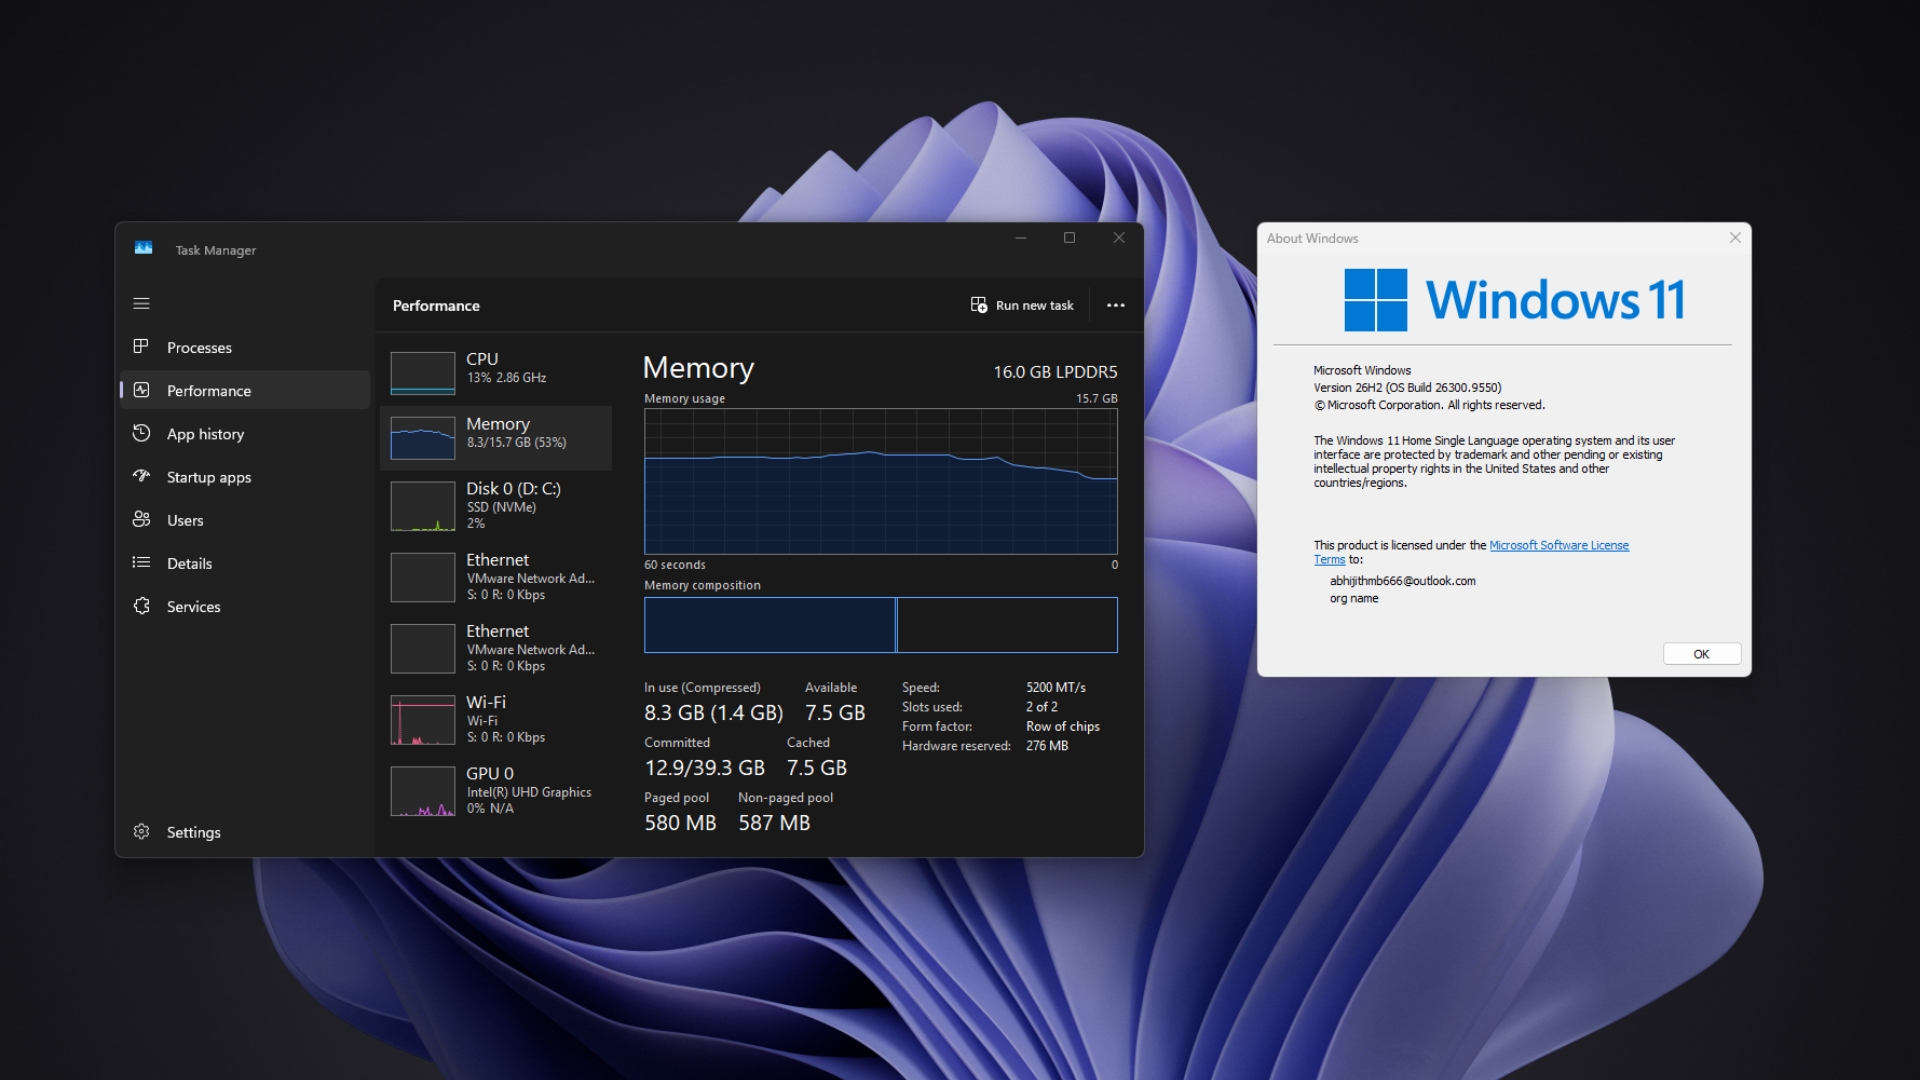

Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.

А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.

На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.

RSS: Новости на портале Anti-Malware.ru