


Под видом программы для взлома «ВКонтакте» распространяется зловред

Под видом программы для взлома «ВКонтакте» распространяется зловред

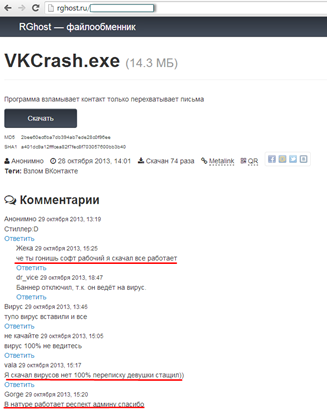
Эксперты «Лаборатории Касперского» обнаружили образец вредоносного ПО, написанный с использованием кроссплатформенной среды для запуска приложений Adobe AIR. В одном из выявленных случаев этот зловред, обладающий функционалом бэкдора и содержащий компоненты для проведения DDoS-атак, был выложен на файлообменном ресурсе под видом программы для взлома популярной социальной сети «ВКонтакте». Одной из целей разработчиков этого ПО было создание ботнета, а использование технологий Adobe AIR делает его угрозой для всех популярных платформ.

Специалисты «Лаборатории Касперского» предполагают, что у авторов вредоносной программы не возникло проблем с ее распространением: возможно, ссылка на выложенный файл с дистрибутивом передавалась по каналам внутри самой социальной сети «ВКонтакте» и предназначалась незащищенным пользователям, интересующимся чужой личной перепиской.


Дистрибутив вредоносной программы скачивался жертвами с файлообменного ресурса


Для усыпления бдительности пользователя установщик создавал папки, содержащие файлы, которые не несли никакой полезной нагрузки. В то же время в системной директории Windows появлялся рабочий каталог вредоноса с необходимыми для функционирования файлами. После этого запускался скрытый процесс, скачивающий с командного сервера набор дополнительных компонентов, предназначенных для проведения DDoS-атак и увеличения количества просмотров видео на хостинге YouTube, – таким образом зараженный компьютер присоединялся к ботнету злоумышленников.

Особая опасность подобных вредоносных программ, написанных с использованием AIR, заключается в том, что они могут быть запущены на нескольких платформах, для которых компания Adobe и ее партнеры реализуют среду выполнения – Microsoft Windows, Mac OS X, Linux и Android. Несмотря на то что пока специалистам «Лаборатории Касперского» удалось зарегистрировать только реализацию подWindows, не исключена вероятность появления идентичных по функционалу версий, предназначенных для других платформ, что приведет к созданию кросс-платформенного ботнета.

«Чтобы уберечь свой компьютер от этой и других угроз, мы настоятельно рекомендуем помимо использования защитного решения с актуальными антивирусными базами игнорировать ссылки, полученные от неизвестных пользователей, и, по возможности, скачивать файлы только с доверенных ресурсов», – заключил Святослав Торопчанин, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru