

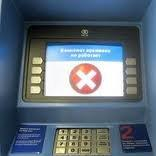

В Москве появились фальшивые банкоматы

В Москве появились фальшивые банкоматы

В столичных аэропортах Внуково и Шереметьево и двух крупных торговых центрах обнаружены фальшивые банкоматы, принадлежащие несуществующему банку. Банкоматы - мошенники выглядели вполне правдоподобно и производили впечатление работающих. Однако после ввода PIN-кода и запроса на выдачу денег на экране появлялось сообщение об отказе в обслуживании.

Поскольку информация никуда не отправлялась, то информации об этой "операции" нет ни у эмитента, ни в платежной системе. Устройство использовалось мошенниками для получения доступа к карточным счетам и списывания с них денег, сообщает "Московский комсомолец".

Банкоматы якобы принадлежал некому «Внешинвестбанку», на самом деле давно не существующему, причём на сайте этой кредитной организации были указаны фальшивые реквизиты, принадлежащие кредитной организации, ликвидированной ещё в 1999 году.

Первоначально правоохранительные органы обнаружили подобное фиктивное устройство в торговом центре на Охотном Ряду. Там устройство простояло около двух месяцев, прежде чем было заблокировано. Позднее подобные устройства были обнаружены в аэропортах Внуково и Шереметьево, а также ещё в некоторых торговых центрах столицы. Имеется информация, что подобные "банкоматы" есть и в региональных торговых центрах.

Лицам, пользовавшимся в последнее время банкоматами во Внуково и Шереметьево, стоит на всякий случай проверить состояние своих банковских счетов. А отправляясь за рубеж, лучше заранее выяснить названия национальных и международных банков, оперирующих в выбранной стране. И пользоваться только их банкоматами, преимущественно в отделениях самих банков. 

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru