


Произошла утечка исходных текстов Carberp

Произошла утечка исходных текстов Carberp

Уже не является секретом тот факт, что полные исходные тексты известного банковского вредоносного ПО Carberp утекли в паблик. Около 5GB исходных текстов оказались в поле зрения фактически любого желающего.

Архив включает в себя:

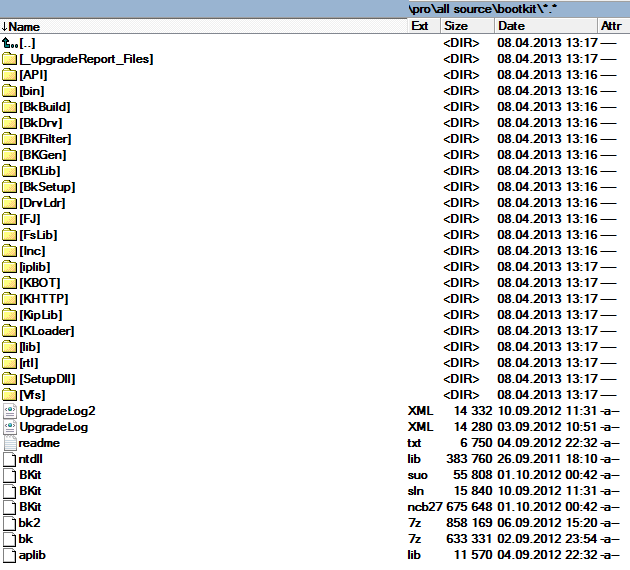
  • Исходный текст буткита, km драйверов и всего что работает в km.
  • Билдер дропперов.
  • Плагины.
  • Веб-инжекты.
  • LPE эксплойты.
  • Огромное количество другой полной и необходимой информации, чтобы начать свой собственный проект по разработке вредоносного кода.

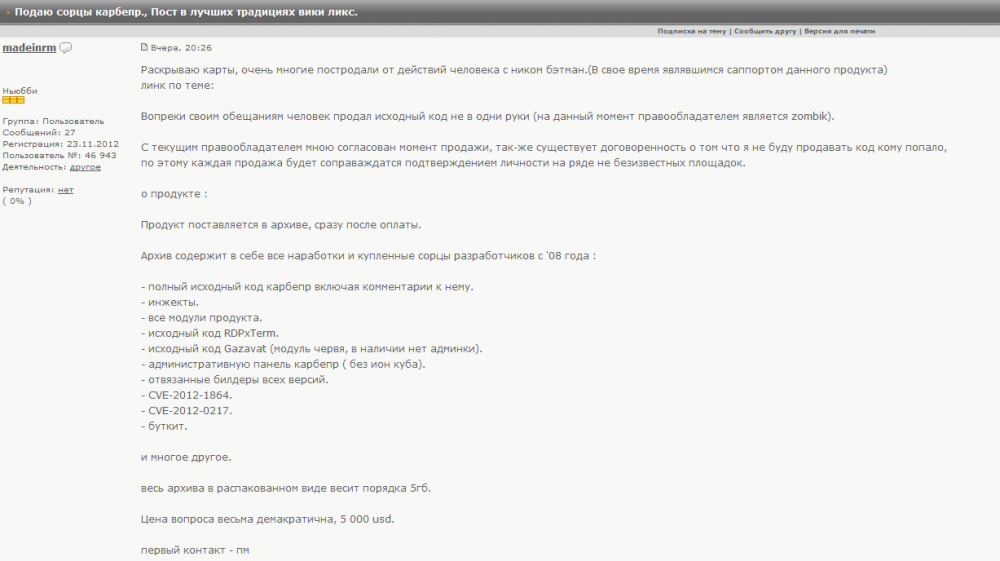
Как и в случае с Zeus, история началась с того, что архив с текстами был выставлен на продажу на нескольких подпольных форумах. Ниже представлен пост с объявлением с одного из форумов, пишет habrahabr.ru. Первоначально информация о том, что исходные тексты Carberp были выставлены на продажу была опубликована Trusteer 18-го июня, т. е. около недели назад. При этом указывалось, что цена архива составляет $50,000. Но позже на одном из форумов появилась информация, что тексты продаются по очень низкой цене, всего лишь $5,000. Архив включает в себя тексты вредоносного кода и купленные сторонние наработки с 2008 г.


Нам удалось получить архив с исходными текстами Carberp и мы можем констатировать тот факт, что утечка исходных текстов Carberp является самой крупной вообще из тех, что были раньше среди вредоносных программ. При этом в этот показатель входит как количество возможностей самого вредоносного кода, которые описываются включенными текстами, их степенью детальности, а также деструктивности, которую могут нанести клоны, основанные на этих исходных текстах.


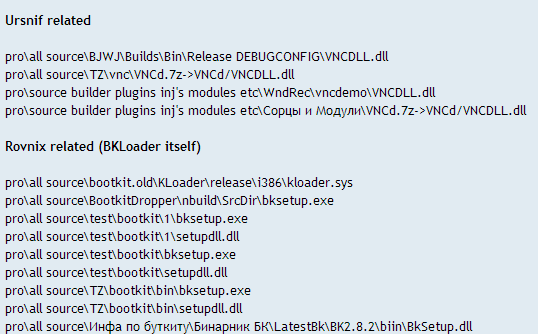
Один из модераторов kernelmode.info, EP_X0FF собрал статистику по семействам вредоносных программ, функционал которых описан утекшими текстами. Этот список действительно впечатляет(!): Ursnif, Rovnix, Alureon, Phdet, Zeus, Vundo, SpyEye. Все эти семейства вредоносных программ очень хорошо известны ресерчерам и получили большое распространение. 


Поясним, что Carberp изначально не имел своей bootkit-составляющей до 2011 г., когда разработчиками был куплен фреймворк Rovnix (одно из первых семейств буткитов, которое использовало метод заражения VBR, что позволяло загружать свой драйвер на x64 платформах в обход ограничений ОС). Мы также составляли полный отчет об эволюции Carberp, в котором можно было отследить этапы развития вредоносного кода.

Многие издания и АВ-вендоры напишут или уже написали об инциденте, связанном с утечкой исходных текстов Carberp, так как это действительно громкий инцидент, который может повлечь за собой неприятные последствия. Имеется в виду факт появления клонов как самого банковского вредоносного ПО Carberp, буткит-платформы Rovnix, так и другого вредоносного кода, который может быть создан по оказавшимся в паблике исходным текстам вредоносного кода.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru