


Страницу Jeep в Twitter взломали

Компания Jeep стала следующей жертвой хакеров

Взлом страниц крупных компаний в Twitter в последнее время стал настоящим спортом для хакеров. Не успели мы рассказать вам о том, как злоумышленники взломали учетную запись Burger King в Twitter, как в сети появилось сообщение о том, что хакеры завладели акаунтом авто-производителя Jeep.


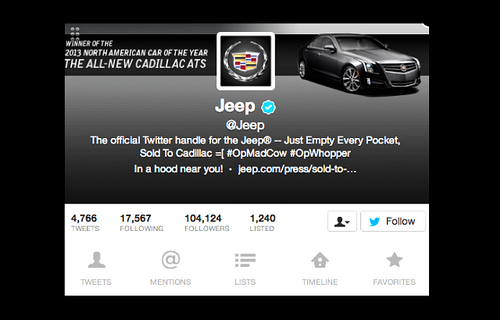
Как и злоумышленники, поменявшие логотип Burger King на символ McDonalds, хакеры, попортившие сетевое представительство Jeep, сказали, что компанию продали Cadillac и соответствующим образом изменили картинку в профиле.

Взломанная страница Jeep в Twitter.


«ПРИВЕТСТВУЕМ CADILLAC #300», – гласит первый твит на взломанной страничке. За этим замечанием последовал поток фотографий и смелых заявлений. Злоумышленники даже поменяли описание марки на страничке Jeep в Twitter.

Несмотря на многочисленные схожести со взломом Burger King, пока никто не может подтвердить, что аккаунт похитили те же люди. Впрочем, в обоих случаях используется хэштег «#OpMadCow». Напомним, что твиты во взломанной учетной записи Burger King включали в себя ссылки на хакерские группировки Anonymous и Lulzsec.

Впоследствии, между жертвами взлома завязалась теплая переписка. Burger King написала: «@Jeep рады, что у вас все по старому». Jeep ответила: «@BurgerKing Спасибо. Звоните, если захотите пересечься за бургером и поделиться историями. Мы подвезем».

Разумеется, главные конкуренты компаний – McDonalds и Cadillac поспешно выступили в Twitter с сообщениями, в которых говорилось, что они не имеют к случившемуся никакого отношения. Интересно, кто же окажется следующим. Может быть Sony, которая должна стать героиней новостных лент в ближайшее время из-за анонса PS4.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru