


AutoRun по-прежнему представляет угрозу под Windows

AutoRun по-прежнему представляет угрозу под Windows

Sophos, McAfee, Symantec и ряд других антивирусных компаний опубликовали предупреждение об угрозе нового червя, который эксплуатирует функцию автозапуска со сменных носителей под операционной системой Windows. Хотя компания Microsoft давно борется с этой угрозой, её так и не удалось устранить полностью, потому что очень большое количество пользователей не устанавливает последние патчи для ОС.

В феврале 2011 года компания Microsoft выпустила патчи для XP, 2003 и Vista, которые отключают автоматическое исполнение инструкций в файле autorun.inf по умолчанию. Дополнительно, выпущен мастер FixIt, с помощью которого можно отключить AutoRun без установки патчей. Опубликована инструкция, как сделать это самостоятельно. Хотя общее число заражений из-за AutoRun.inf снизилось в 2011 году, значительное количество пользователей до сих пор подвергаются опасности, пишет xakep.ru.

Новый червь в классификации Sophos называется W32/VBNA-X, у других компаний он известен как W32/Autorun.worm.aaeb, W32.ChangeUp, а также под другими названиями. Как сообщается, последняя версия этого зловреда стала особенно агрессивной.

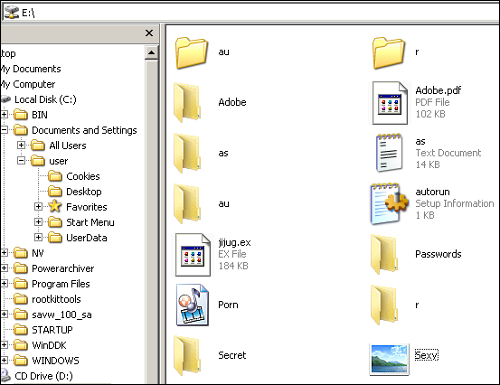
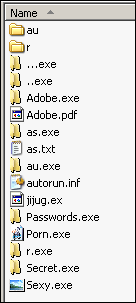
Кроме записи стандартного файла Autorun.inf, червь использует тактику социальной инженерии, а именно — сканирует названия оригинальных папок на диске, делает их скрытыми, а свои вредоносные файлы переименовывает в соответствии с названиями папок, с соответствующими иконками. Таким образом, пользователь может случайно щёлкнуть по значку папки, не подозревая, что тем самым запускает файл .exe.

Вот как выглядит содержимое зараженного диска для пользователя:


То же самое в режиме отображения расширений файлов.


Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru