


На сайте Opera обнаружен вредоносный скрипт

На сайте Opera обнаружен вредоносный скрипт

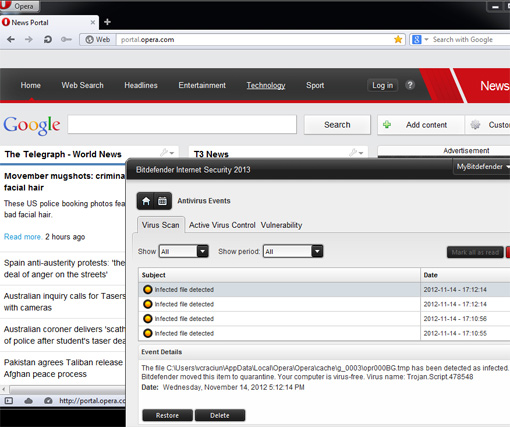
 Как минимум несколько часов с главной страницы портала portal. opera.com осуществлялась атака drive-by с использованием эксплойт-пака Blackhole.

Вредоносный скрипт внедрили на сайт известным способом — с помощью рекламного баннера через постороннюю рекламную сеть. Таким способом уже неоднократно заражали сайты российских СМИ и многие другие ресурсы, но портал Opera пострадал впервые.

Код в баннере открывал фрейм, куда загружается вредоносный контент из внешнего источника. В случае с сайтом Opera загружался скрипт in.cgi с сайта g[цензура]750.com, передает xakep.ru со ссылкой на антивирусную компанию BitDefender.


С помощью эксплойт-пака Blackhole проверялись уязвимости на компьютерах пользователей и, в случае наличия таковых, загружался свежий, недавно скомпилированный вариант зловреда ZBot (Trojan.Zbot.HXT). Он загружался с российского FTP-сервера, скорее всего, тоже ставшего жертвой взлома. Из-за неправильной конфигурации FTP тот позволил посторонним лицам разместить вредоносные файлы на своём хостинге.

Компания Opera узнала о заражении вчера, после публикации пресс-релиза BitDefender. В качестве временной меры она временно отключила рекламу на сайте.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru