


На сайте Opera обнаружен вредоносный скрипт

На сайте Opera обнаружен вредоносный скрипт

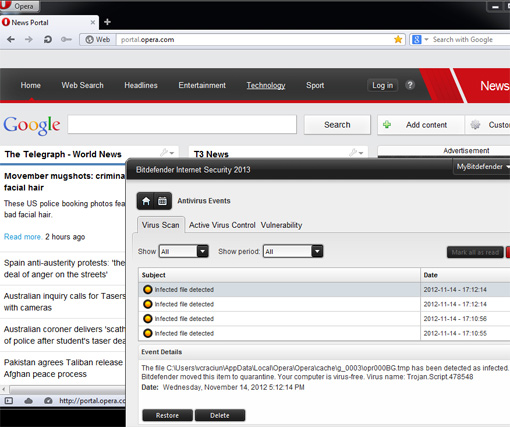
 Как минимум несколько часов с главной страницы портала portal. opera.com осуществлялась атака drive-by с использованием эксплойт-пака Blackhole.

Вредоносный скрипт внедрили на сайт известным способом — с помощью рекламного баннера через постороннюю рекламную сеть. Таким способом уже неоднократно заражали сайты российских СМИ и многие другие ресурсы, но портал Opera пострадал впервые.

Код в баннере открывал фрейм, куда загружается вредоносный контент из внешнего источника. В случае с сайтом Opera загружался скрипт in.cgi с сайта g[цензура]750.com, передает xakep.ru со ссылкой на антивирусную компанию BitDefender.


С помощью эксплойт-пака Blackhole проверялись уязвимости на компьютерах пользователей и, в случае наличия таковых, загружался свежий, недавно скомпилированный вариант зловреда ZBot (Trojan.Zbot.HXT). Он загружался с российского FTP-сервера, скорее всего, тоже ставшего жертвой взлома. Из-за неправильной конфигурации FTP тот позволил посторонним лицам разместить вредоносные файлы на своём хостинге.

Компания Opera узнала о заражении вчера, после публикации пресс-релиза BitDefender. В качестве временной меры она временно отключила рекламу на сайте.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru