


На сайте Opera обнаружен вредоносный скрипт

На сайте Opera обнаружен вредоносный скрипт

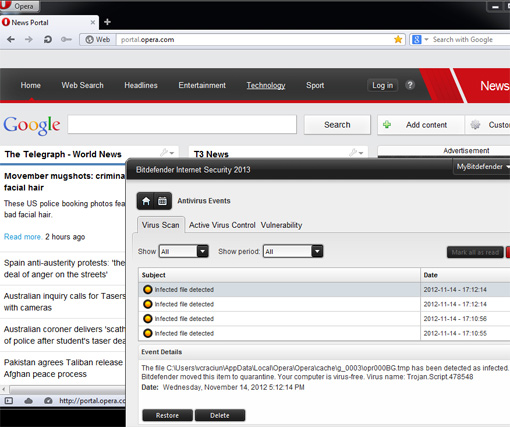
 Как минимум несколько часов с главной страницы портала portal. opera.com осуществлялась атака drive-by с использованием эксплойт-пака Blackhole.

Вредоносный скрипт внедрили на сайт известным способом — с помощью рекламного баннера через постороннюю рекламную сеть. Таким способом уже неоднократно заражали сайты российских СМИ и многие другие ресурсы, но портал Opera пострадал впервые.

Код в баннере открывал фрейм, куда загружается вредоносный контент из внешнего источника. В случае с сайтом Opera загружался скрипт in.cgi с сайта g[цензура]750.com, передает xakep.ru со ссылкой на антивирусную компанию BitDefender.


С помощью эксплойт-пака Blackhole проверялись уязвимости на компьютерах пользователей и, в случае наличия таковых, загружался свежий, недавно скомпилированный вариант зловреда ZBot (Trojan.Zbot.HXT). Он загружался с российского FTP-сервера, скорее всего, тоже ставшего жертвой взлома. Из-за неправильной конфигурации FTP тот позволил посторонним лицам разместить вредоносные файлы на своём хостинге.

Компания Opera узнала о заражении вчера, после публикации пресс-релиза BitDefender. В качестве временной меры она временно отключила рекламу на сайте.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru