


На сайте Opera обнаружен вредоносный скрипт

На сайте Opera обнаружен вредоносный скрипт

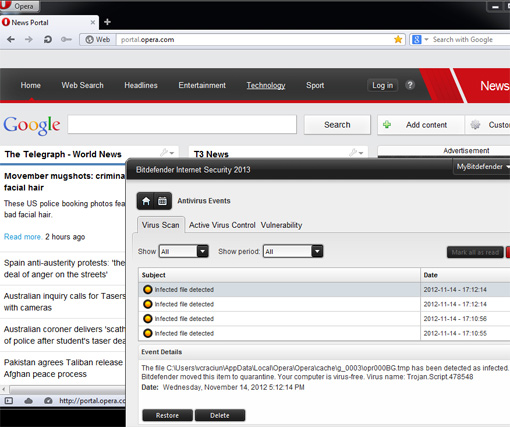
 Как минимум несколько часов с главной страницы портала portal. opera.com осуществлялась атака drive-by с использованием эксплойт-пака Blackhole.

Вредоносный скрипт внедрили на сайт известным способом — с помощью рекламного баннера через постороннюю рекламную сеть. Таким способом уже неоднократно заражали сайты российских СМИ и многие другие ресурсы, но портал Opera пострадал впервые.

Код в баннере открывал фрейм, куда загружается вредоносный контент из внешнего источника. В случае с сайтом Opera загружался скрипт in.cgi с сайта g[цензура]750.com, передает xakep.ru со ссылкой на антивирусную компанию BitDefender.


С помощью эксплойт-пака Blackhole проверялись уязвимости на компьютерах пользователей и, в случае наличия таковых, загружался свежий, недавно скомпилированный вариант зловреда ZBot (Trojan.Zbot.HXT). Он загружался с российского FTP-сервера, скорее всего, тоже ставшего жертвой взлома. Из-за неправильной конфигурации FTP тот позволил посторонним лицам разместить вредоносные файлы на своём хостинге.

Компания Opera узнала о заражении вчера, после публикации пресс-релиза BitDefender. В качестве временной меры она временно отключила рекламу на сайте.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru