


Skype подвергся масштабной атаке

Российские и американские пользователи Skype подверглись атаке

Абоненты Skype на этой неделе пострадали от масштабной атаки кибер-преступников. Под угрозой оказались как отечественные пользователи сервиса, так и заокеанские клиенты. Первые получали ссылки на вредоносные программы под видом сообщений от друзей, а у вторых пытались украсть личные данные, путем распространений фиктивных сообщений о смене пароля.


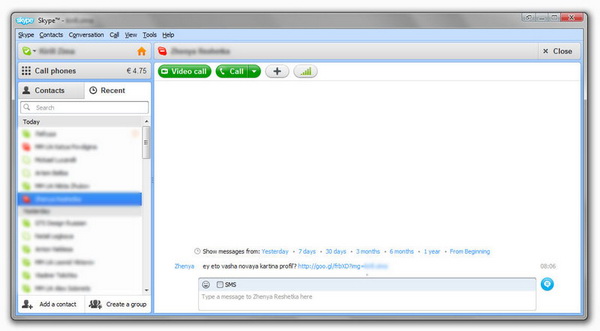
Российские пользователи услуги начали получать от людей из своего списка контактов сообщения со ссылками, которые якобы ведут на новое изображение в пользовательском профиле. Пройдя по ссылке, вы попадаете на сайт с вредоносным файлом.

Чтобы не попасться на удочку хакеров, нужно убрать из настроек все программы, которые могут получить доступ к Skype. Кроме того, требуется проверить саму ссылку и определить доменное имя сайта, который может быть связан с фишинговой деятельностью или заражающей вирусом страницу. Можно также попробовать задать дополнительные, уточняющие вопросы в Skype, чтобы удостоверится, что вам пишут именно друзья.


Вредоносное программное обеспечение при запуске копирует себя в папку %APPDATA% с определенным случайным именем, регистрирует файл в автозапуске Windows. Данная программа включает в себя бэкдор-компоненту для подключения компьютера к ботнету. Вирус также похищает пароли к учетным записям от YouTube, Gmail, Facebook, Letitbit, Sms4file, а также блокирует доступ к большому количеству сайтов. Вирус также включает в себя функционал для проведения DDoS-атаки и перенаправления пользователя на вредоносные сайты.

Вирус может распространяться через флэш-носители (запускается через autorun.inf и прячется в папке RECYCLER), а также социальные сети и сервисы обмена мгновенными сообщениями.

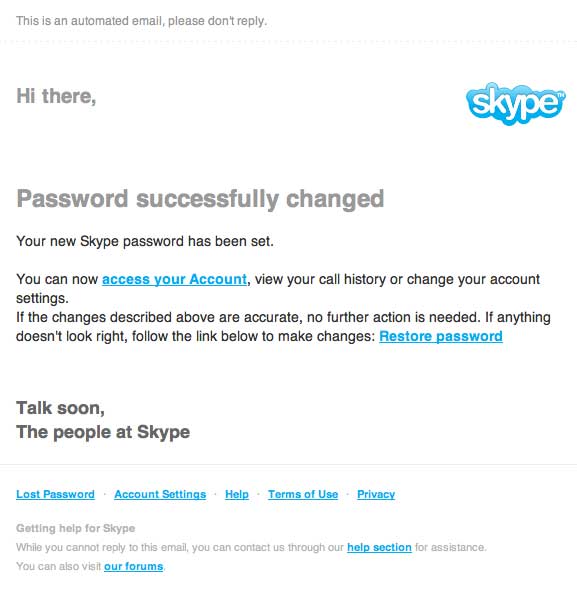
Западные пользователи, в свою очередь, начали получать электронные письма, которые якобы разослала Skype. В этих документах сообщается, что пароли пользователей в Skype были успешно изменены. Клиенты, которые сами не осуществляли смену пароля самостоятельно, оказались в зоне риска: они могут подумать, что их учетную запись могут взломать и мгновенно проследовать по предложенным ссылкам. Если же человек действительно пройдет по ссылке, то попадет на поддельную страницу логина в Skype, через которую все введенные данные перейдут к мошенникам.


В некоторых письмах даются ссылки, которые могут отправить пользователей на сайты с вредоносным программным обеспечением. Отметим, что вредоносное письмо весьма эффектно оформлено и снабжено логотипами Skype и соответствующим образом отформатировано. Дабы избежать усугубления ситуации, пользователям советуют вводить аутентичные данные только на официальных страницах.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru