


Skype подвергся масштабной атаке

Российские и американские пользователи Skype подверглись атаке

Абоненты Skype на этой неделе пострадали от масштабной атаки кибер-преступников. Под угрозой оказались как отечественные пользователи сервиса, так и заокеанские клиенты. Первые получали ссылки на вредоносные программы под видом сообщений от друзей, а у вторых пытались украсть личные данные, путем распространений фиктивных сообщений о смене пароля.


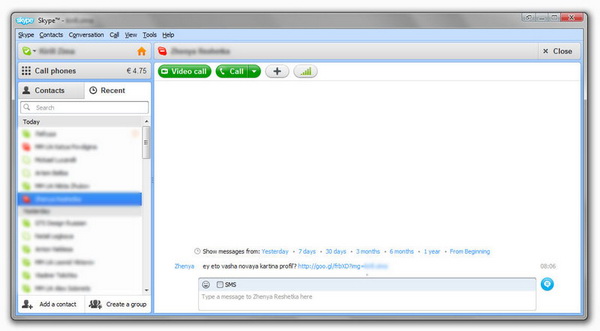
Российские пользователи услуги начали получать от людей из своего списка контактов сообщения со ссылками, которые якобы ведут на новое изображение в пользовательском профиле. Пройдя по ссылке, вы попадаете на сайт с вредоносным файлом.

Чтобы не попасться на удочку хакеров, нужно убрать из настроек все программы, которые могут получить доступ к Skype. Кроме того, требуется проверить саму ссылку и определить доменное имя сайта, который может быть связан с фишинговой деятельностью или заражающей вирусом страницу. Можно также попробовать задать дополнительные, уточняющие вопросы в Skype, чтобы удостоверится, что вам пишут именно друзья.


Вредоносное программное обеспечение при запуске копирует себя в папку %APPDATA% с определенным случайным именем, регистрирует файл в автозапуске Windows. Данная программа включает в себя бэкдор-компоненту для подключения компьютера к ботнету. Вирус также похищает пароли к учетным записям от YouTube, Gmail, Facebook, Letitbit, Sms4file, а также блокирует доступ к большому количеству сайтов. Вирус также включает в себя функционал для проведения DDoS-атаки и перенаправления пользователя на вредоносные сайты.

Вирус может распространяться через флэш-носители (запускается через autorun.inf и прячется в папке RECYCLER), а также социальные сети и сервисы обмена мгновенными сообщениями.

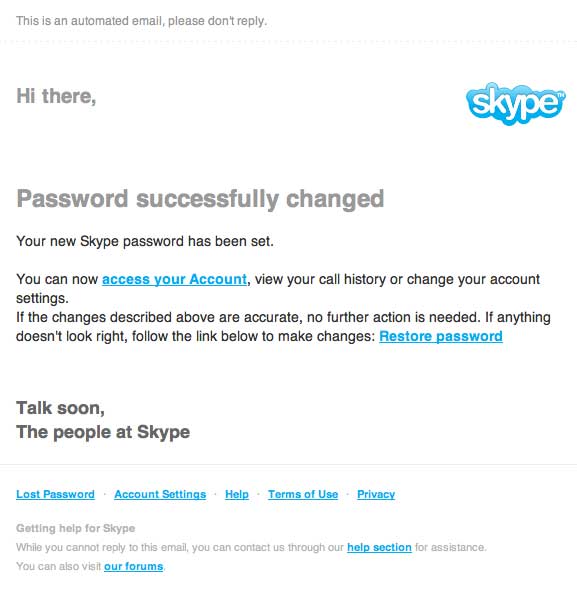
Западные пользователи, в свою очередь, начали получать электронные письма, которые якобы разослала Skype. В этих документах сообщается, что пароли пользователей в Skype были успешно изменены. Клиенты, которые сами не осуществляли смену пароля самостоятельно, оказались в зоне риска: они могут подумать, что их учетную запись могут взломать и мгновенно проследовать по предложенным ссылкам. Если же человек действительно пройдет по ссылке, то попадет на поддельную страницу логина в Skype, через которую все введенные данные перейдут к мошенникам.


В некоторых письмах даются ссылки, которые могут отправить пользователей на сайты с вредоносным программным обеспечением. Отметим, что вредоносное письмо весьма эффектно оформлено и снабжено логотипами Skype и соответствующим образом отформатировано. Дабы избежать усугубления ситуации, пользователям советуют вводить аутентичные данные только на официальных страницах.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru