


Skype подвергся масштабной атаке

Российские и американские пользователи Skype подверглись атаке

Абоненты Skype на этой неделе пострадали от масштабной атаки кибер-преступников. Под угрозой оказались как отечественные пользователи сервиса, так и заокеанские клиенты. Первые получали ссылки на вредоносные программы под видом сообщений от друзей, а у вторых пытались украсть личные данные, путем распространений фиктивных сообщений о смене пароля.


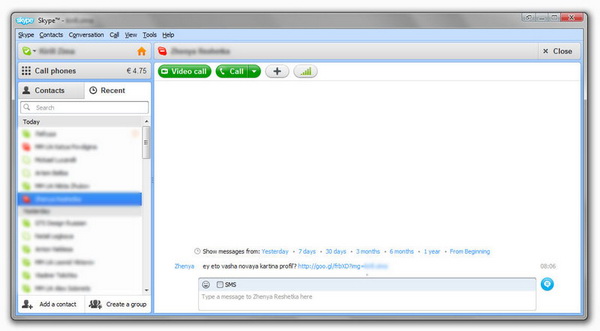
Российские пользователи услуги начали получать от людей из своего списка контактов сообщения со ссылками, которые якобы ведут на новое изображение в пользовательском профиле. Пройдя по ссылке, вы попадаете на сайт с вредоносным файлом.

Чтобы не попасться на удочку хакеров, нужно убрать из настроек все программы, которые могут получить доступ к Skype. Кроме того, требуется проверить саму ссылку и определить доменное имя сайта, который может быть связан с фишинговой деятельностью или заражающей вирусом страницу. Можно также попробовать задать дополнительные, уточняющие вопросы в Skype, чтобы удостоверится, что вам пишут именно друзья.


Вредоносное программное обеспечение при запуске копирует себя в папку %APPDATA% с определенным случайным именем, регистрирует файл в автозапуске Windows. Данная программа включает в себя бэкдор-компоненту для подключения компьютера к ботнету. Вирус также похищает пароли к учетным записям от YouTube, Gmail, Facebook, Letitbit, Sms4file, а также блокирует доступ к большому количеству сайтов. Вирус также включает в себя функционал для проведения DDoS-атаки и перенаправления пользователя на вредоносные сайты.

Вирус может распространяться через флэш-носители (запускается через autorun.inf и прячется в папке RECYCLER), а также социальные сети и сервисы обмена мгновенными сообщениями.

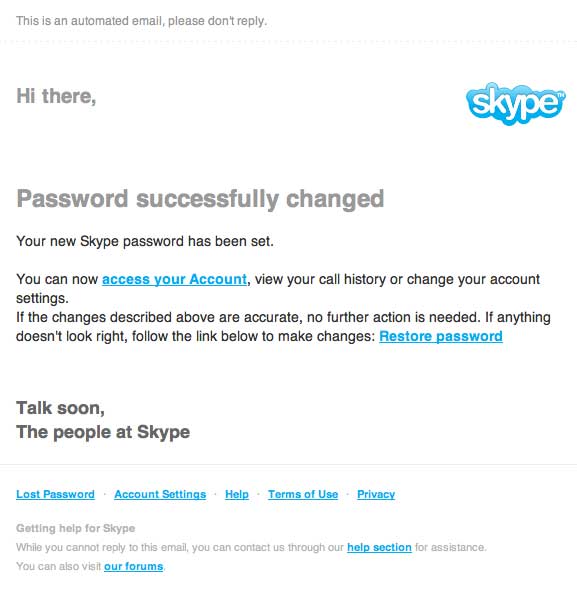
Западные пользователи, в свою очередь, начали получать электронные письма, которые якобы разослала Skype. В этих документах сообщается, что пароли пользователей в Skype были успешно изменены. Клиенты, которые сами не осуществляли смену пароля самостоятельно, оказались в зоне риска: они могут подумать, что их учетную запись могут взломать и мгновенно проследовать по предложенным ссылкам. Если же человек действительно пройдет по ссылке, то попадет на поддельную страницу логина в Skype, через которую все введенные данные перейдут к мошенникам.


В некоторых письмах даются ссылки, которые могут отправить пользователей на сайты с вредоносным программным обеспечением. Отметим, что вредоносное письмо весьма эффектно оформлено и снабжено логотипами Skype и соответствующим образом отформатировано. Дабы избежать усугубления ситуации, пользователям советуют вводить аутентичные данные только на официальных страницах.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru