


Skype подвергся масштабной атаке

Российские и американские пользователи Skype подверглись атаке

Абоненты Skype на этой неделе пострадали от масштабной атаки кибер-преступников. Под угрозой оказались как отечественные пользователи сервиса, так и заокеанские клиенты. Первые получали ссылки на вредоносные программы под видом сообщений от друзей, а у вторых пытались украсть личные данные, путем распространений фиктивных сообщений о смене пароля.


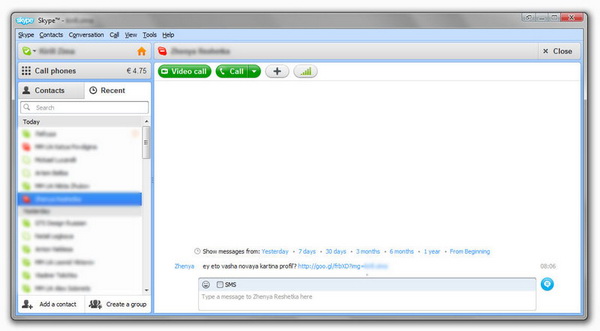
Российские пользователи услуги начали получать от людей из своего списка контактов сообщения со ссылками, которые якобы ведут на новое изображение в пользовательском профиле. Пройдя по ссылке, вы попадаете на сайт с вредоносным файлом.

Чтобы не попасться на удочку хакеров, нужно убрать из настроек все программы, которые могут получить доступ к Skype. Кроме того, требуется проверить саму ссылку и определить доменное имя сайта, который может быть связан с фишинговой деятельностью или заражающей вирусом страницу. Можно также попробовать задать дополнительные, уточняющие вопросы в Skype, чтобы удостоверится, что вам пишут именно друзья.


Вредоносное программное обеспечение при запуске копирует себя в папку %APPDATA% с определенным случайным именем, регистрирует файл в автозапуске Windows. Данная программа включает в себя бэкдор-компоненту для подключения компьютера к ботнету. Вирус также похищает пароли к учетным записям от YouTube, Gmail, Facebook, Letitbit, Sms4file, а также блокирует доступ к большому количеству сайтов. Вирус также включает в себя функционал для проведения DDoS-атаки и перенаправления пользователя на вредоносные сайты.

Вирус может распространяться через флэш-носители (запускается через autorun.inf и прячется в папке RECYCLER), а также социальные сети и сервисы обмена мгновенными сообщениями.

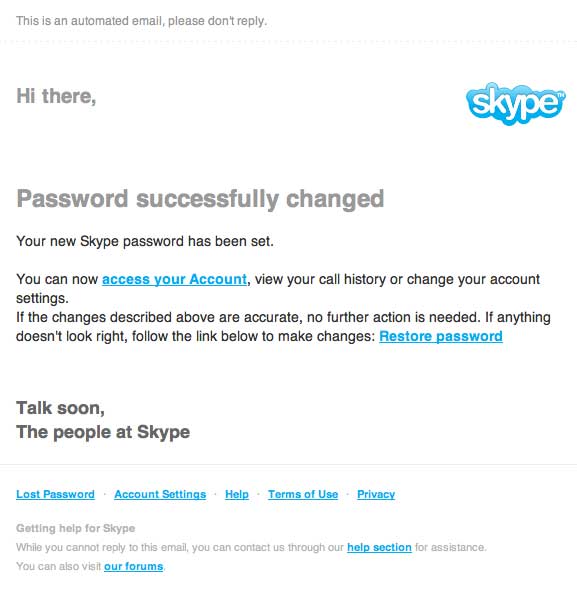
Западные пользователи, в свою очередь, начали получать электронные письма, которые якобы разослала Skype. В этих документах сообщается, что пароли пользователей в Skype были успешно изменены. Клиенты, которые сами не осуществляли смену пароля самостоятельно, оказались в зоне риска: они могут подумать, что их учетную запись могут взломать и мгновенно проследовать по предложенным ссылкам. Если же человек действительно пройдет по ссылке, то попадет на поддельную страницу логина в Skype, через которую все введенные данные перейдут к мошенникам.


В некоторых письмах даются ссылки, которые могут отправить пользователей на сайты с вредоносным программным обеспечением. Отметим, что вредоносное письмо весьма эффектно оформлено и снабжено логотипами Skype и соответствующим образом отформатировано. Дабы избежать усугубления ситуации, пользователям советуют вводить аутентичные данные только на официальных страницах.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru